
- casino payment gateway integration
Интеграция платёжного шлюза онлайн-казино: технический чек-лист
Чек-лист интеграции депозитов, выплат, подписанных вебхуков и финансовой сверки: сценарии сбоев и доказательства, необходимые перед запуском.
Интеграция платёжного шлюза онлайн-казино: технический чек-лист
Интеграция шлюза готова, когда оператор может объяснить, что произошло с деньгами игрока после прерванного запроса, повторного уведомления или задержанной выплаты. Успешный вызов API — лишь часть этого подтверждения. Практический результат работы — согласованный контракт взаимодействия поставщика платёжных услуг (PSP), кошелька игрока, финансового учёта и сотрудников, которые разбирают исключения.
Этот чек-лист предназначен для инженеров, руководителей платёжного направления и финансовых команд, готовящих интеграцию казино. Начните с согласованных юридического лица, мерчант-аккаунта, рынков, валют и способов оплаты. Поддержку депозитов и выплат проверяйте отдельно: доступность одной операции не подтверждает возможность другой. Зафиксируйте продукт провайдера и версию API, порядок списания после авторизации, доступ к отчётности и контакты для эскалации. Сам по себе технический доступ не означает разрешения обрабатывать платежи для азартных игр.
Документация провайдера ниже служит конкретным примером поведения интеграции, а не рекомендацией или подтверждением допустимости подключения. Для каждого поддерживаемого способа оплаты соберите обычный депозит, обычную выплату и хотя бы один сценарий восстановления с соответствующими идентификаторами операций провайдера и проводками. Определите этот объём работ вместе с интеграцией платежей и проверки личности до разработки коннектора.
Депозиты: определите подтверждение, разрешающее зачисление
Создайте и надёжно сохраните запись депозита до отправки запроса провайдеру. Назначьте логическому запросу игрока постоянный ID, а каждой внешней попытке — отдельный идентификатор. Сохраните сумму, валюту, игрока, бренд, мерчант-аккаунт и предполагаемую операцию. Сервер должен определять эти значения на основании разрешённого запроса: переданные браузером ID кошелька или сумма не являются доверенным распоряжением зачислить деньги.
Согласуйте, какое именно подтверждение провайдера разрешает зачисление в кошелёк для этого способа оплаты и порядка списания. Возврат на страницу успешной оплаты таким подтверждением не является. Сопоставляйте аутентифицированное серверное событие или достоверный ответ провайдера о статусе с ожидаемыми попыткой, аккаунтом, суммой и валютой. Если поддерживается частичная авторизация, нельзя зачислять всю запрошенную сумму на основании авторизации меньшей суммы. Решите, принимаете ли вы частичный платёж или отменяете его, и отразите фактически принятую сумму.
Записывайте принятый факт платежа и соответствующую проводку атомарно либо используйте передачу с сохранением данных и возможностью повторной обработки, если отдельные сервисы не позволяют выполнить единую транзакцию. Такой механизм должен распознавать уже зафиксированную проводку после сбоя. Две копии одного события, удовлетворяющего условиям зачисления, должны создавать одно зачисление. Последующий сбой списания, возврат или оспаривание платежа — новый финансовый факт со своим порядком обработки, а не повод переписать прежнюю историю.
Например, игрок закрыл платёжную страницу, не вернувшись в казино. Если поступило действительное подтверждение и условия зачисления соблюдены, депозит всё равно нужно обработать. И наоборот: убедительный экран успешной оплаты без необходимого подтверждения не должен создавать доступные для расходования средства.
Выплаты: резервируйте средства до отправки
Вывод средств начинается с разрешённого запроса и резерва в учёте, который исключает сумму из доступного баланса игрока. Зафиксируйте резерв до того, как станет возможна отправка внешней выплаты. Иначе игрок может потратить те же средства, пока провайдер обрабатывает перевод. Резерв и запись выплаты должны быть связаны постоянным идентификатором вывода.
Привяжите к этой записи согласованные реквизиты получателя, сумму, валюту и игрока. Повторная отправка не должна незаметно менять получателя. Повторно проверяйте необходимые условия на этапе, определённом политикой оператора, и обеспечьте последовательное выполнение перехода, разрешающего отправку: конкурирующие обработчики не должны инициировать два перевода.
Пока исход внешней операции неизвестен, средства должны оставаться недоступными. При зафиксированном завершении выплаты погасите резерв; освобождайте его только при наличии подтверждения, разрешающего это действие. Возврат после завершения требует новой проводки: нельзя второй раз освободить уже погашенный резерв. Локальный тайм-аут, нажатие оператором кнопки отмены или предполагаемое время поступления не доказывают, что средства не были отправлены. Если возвращённый перевод содержит удержания или конвертацию валюты, учитывайте подтверждённые суммы, а не восстанавливайте исходную сумму по предположению.
Термины провайдера нужно сопоставлять внимательно. В жизненном цикле перевода сервиса выплат Adyen booked означает списание средств с балансового счёта и не является окончательным статусом: впоследствии перевод может завершиться неудачей или вернуться. Этот пример относится к конкретному продукту, а не ко всем схемам выплат казино. Получите эквивалентные подтверждения у своего провайдера, включая идентификатор отслеживания, с которым поддержка сможет расследовать непоступление средств получателю.
Разделяйте доступ к API, аутентификацию карты и проверки игрока
Здесь три разных вопроса: вправе ли сервер обращаться к провайдеру, прошёл ли платёжный инструмент необходимую аутентификацию и разрешено ли игроку совершать эту операцию? Ключ API отвечает на первый. Аутентификация у эмитента отвечает на другой вопрос. Ни то ни другое не заменяет проверку игрока, ограничения аккаунта или контроль вывода средств у оператора.
Реализуйте фактический контракт аутентификации API провайдера. Например, Adyen документирует варианты с ключом API и Basic-аутентификацией. Серверные секреты не должны попадать в браузерный код, логи и выгрузки для поддержки. Разделяйте тестовые и рабочие учётные данные и мерчант-аккаунты; ограничивайте доступ к секретам и административным изменениям теми сотрудниками и сервисами, которым он необходим. Ротация должна включать развёртывание, проверку и удаление прежних учётных данных, а также план восстановления для уже отправленных запросов.
Осознанно выбирайте способ обработки платёжных данных. Компоненты, размещённые у провайдера, или токенизация могут уменьшить объём данных в вашей системе, но передача обработки подрядчику не снимает всей ответственности. Разъяснение PCI SSC об аутсорсинге указывает, что мерчанты остаются ответственными за защиту платёжных данных третьей стороной и должны уточнять обязательства по подтверждению соответствия у организации, управляющей их программой соответствия. Определите реальную область применимости требований с эквайером или платёжной системой; нельзя объявлять интеграцию соответствующей требованиям только потому, что им соответствует провайдер.
Доказательства приёмки — разрешённый вызов от нужного сервиса и аккаунта, отказ при несанкционированном доступе и документированная граница обработки платёжных данных и секретов. Не копируйте чувствительные данные запросов в систему отладки лишь ради удобства тестирования.
Вебхуки: проверка, сохранение, подтверждение получения и обработка
Проверка должна соответствовать документированному алгоритму конкретного типа вебхука. Не изобретайте универсальную проверку подписи. Документация Adyen по HMAC различает стандартные уведомления с подписью по выбранным полям и другие типы вебхуков с подписью по исходному телу запроса. Во втором случае десериализация и повторная сериализация тела до проверки могут изменить подписанные байты. Используйте подходящий поддерживаемый механизм проверки и тестовые образцы, сформированные провайдером.
Подлинное сообщение сначала сохраните в журнале входящих событий с устойчивым хранением данных, затем подтвердите получение в требуемом провайдером формате, а изменение финансового состояния обрабатывайте отдельно. Рекомендации Adyen по обработке описывают это разделение и предупреждают, что повторные уведомления могут отличаться датой события или деталями. Успешное подтверждение получения должно означать, что интеграция сможет восстановить сообщение после перезапуска; оно не обязано означать, что кошелёк уже обновлён.
Действительной подписи недостаточно для разрешения проводки в кошельке. Сопоставьте мерчант-аккаунт и среду, идентификатор провайдера, операцию, сумму и валюту с известным платежом. Отклоняйте несовпадающие события или помещайте их в карантин до того, как они смогут повлиять на баланс игрока. Сохраняйте достаточно защищённых свидетельств для расследования. Подлинное событие с неизвестным идентификатором требует назначенного ответственного за разбор, а не догадки о том, какому игроку оно принадлежит.
Удаляйте дубликаты с учётом идентификатора и смысла событий у провайдера. Повторная авторизация отличается от последующего списания, возврата или возвращённой выплаты. Некоторые повторные события содержат обновлённые существенные детали, хотя не должны создавать новую проводку. Восстанавливайте хронологию по доступным порядковым номерам, временным меткам провайдера и правилам переходов; одного порядка поступления недостаточно. Ротация ключей проверки должна сохранять возможность принять легитимные задержанные уведомления согласно документированным правилам провайдера.
Учитывайте финансовые факты отдельно от выполнения API-запроса
Один флаг paid не объясняет передачу запроса, решение провайдера, проводку в кошельке и расчёты. Учитывайте эти измерения отдельно и сохраняйте исходный статус провайдера рядом с его локальным толкованием. Следующие обозначения описывают внутреннюю модель, а не универсальные коды статусов PSP.
- Подготовлено или отправлено: существует внешняя попытка с зафиксированным ходом отправки. Статус «подготовлено» не доказывает отсутствия отправки, если процесс завершился аварийно на границе сетевого вызова.
- Требуется действие или ожидается результат: не завершена дополнительная аутентификация либо асинхронная обработка. Показывайте честный статус ожидания, не создавая автоматически ещё один платёж.
- Исход неизвестен: запрос мог дойти до провайдера, но у интеграции нет решающего подтверждения. Назначьте восстановление, а не считайте это отказом.
- Подтверждение провайдера и результат в учёте: сохраняйте оба факта. Подтверждённый для зачисления платёж без соответствующей проводки требует исправления; локальная проводка не доказывает завершения расчётов.
- Последующая корректировка: списание, возврат, возврат выплаты и оспаривание платежа имеют собственные идентификаторы, суммы и последствия. Сохраняйте последовательность, не сводя её к последнему статусу.
Коды результатов платежа Adyen показывают, почему это различие важно: Received и Pending являются промежуточными, а Authorised при ручном списании ещё может требовать capture. Явно определите момент зачисления в кошелёк для согласованного способа оплаты. Авторизация не обещает необратимого завершения расчётов.
Напишите тесты переходов для противоречащих друг другу и задержанных подтверждений. Устаревшее событие ожидания не должно стирать подтверждённое списание. Более поздняя действительная обратная операция должна оставаться видимой, даже если клиентский интерфейс продолжает показывать исходный депозит.
Идемпотентность требует защиты на обеих сторонах
Защитите три границы: повторный запрос игрока, внешний вызов провайдера и локальную финансовую проводку. На первой привяжите идентификатор идемпотентности к одной разрешённой операции и неизменным данным запроса. Повторное использование идентификатора с другой суммой, валютой или получателем должно завершаться отказом, а не возвращать успешный ответ от другой операции.
На границе провайдера сохраняйте ключ вместе с точной попыткой до отправки. Соблюдайте условия повторов, область действия и срок хранения, установленные провайдером. Документация Adyen по идемпотентности задаёт область действия на уровне аккаунта и ограничения между региональными конечными точками, а также сигнал transient-error для повторов. Ключ — механизм защиты от дублирования в рамках определённого контракта, а не вечная глобальная гарантия. Если за пределами этого контракта безопасность уже не подтверждена, расследуйте исходную попытку вместо незаметной выдачи нового ключа.
На границе учёта обеспечьте уникальность идентификатора проводки для соответствующей финансовой операции. Код приложения, который сначала проверяет наличие записи, а затем вставляет её, сам по себе подвержен гонке; хранилище с устойчивым сохранением данных должно отклонять дубликаты. Для действительно отдельных списаний, возвратов и возвращённых выплат используйте отдельные идентификаторы. Общее правило «не больше одного события на платёж» отбросит законные финансовые изменения.
Проверьте сбой между фиксацией проводки и отметкой о том, что входящее событие обработано. При повторной обработке нужно распознать уже существующую проводку. Если кошелёк находится в другом сервисе, его контракт приёма требует такой же защиты. Итогом должна быть восстанавливаемая обработка с одним предусмотренным финансовым эффектом, а не заявление о доставке сообщений по сети строго один раз. Архитектура кошелька и учёта транзакций является частью контракта интеграции.
Восстанавливайте потерянный ответ без нового платежа
Рассмотрим попытку депозита A. Провайдер принимает её, но ответ теряется. Браузер повторяет запрос, а обработчик перезапускается до поступления вебхука. Ни одно из этих событий не доказывает отказа. Сохраняйте связь логического депозита с A и не допускайте отправки второй попытки, пока исход A не выяснен.
- Восстановите сохранённую попытку, данные запроса и ключ идемпотентности провайдера. Сохраняйте неопределённость, если процесс не может доказать, пересёк ли запрос границу сетевого вызова.
- Получите достоверные данные провайдера о статусе или воспользуйтесь документированным механизмом повторной отправки той же попытки, если его условия это разрешают. Фиксируйте каждое действие по восстановлению и каждый ответ.
- Направляйте подтверждение, удовлетворяющее условиям обработки, в тот же путь проверки и создания проводок, что и обычные события. Поздний вебхук и восстановленный ответ API должны приводить к одному финансовому эффекту.
- Эскалируйте неразрешённые случаи, указывая длительность ожидания, идентификаторы и ответственного. Отсутствие записи в одном ответе на запрос или одном отчёте не доказывает неудачу, если контракт провайдера не делает такой результат решающим именно для этой операции.
Применяйте тот же подход к выплатам, сохраняя резерв средств. Смена провайдера или создание нового ключа, пока первый перевод ещё может завершиться, способны удвоить внешний платёж. План восстановления должен определять, когда разрешена новая попытка и какое подтверждение закрывает прежнюю. Более широкие решения о маршрутизации относятся к архитектуре оркестрации платежей и восстановления.
Схема ниже показывает упрощённый путь депозита. В рабочей системе запросы, уведомления и восстановление могут идти по отдельным каналам. При выводе средств также требуется резерв до отправки; нельзя просто скопировать показанный порядок.
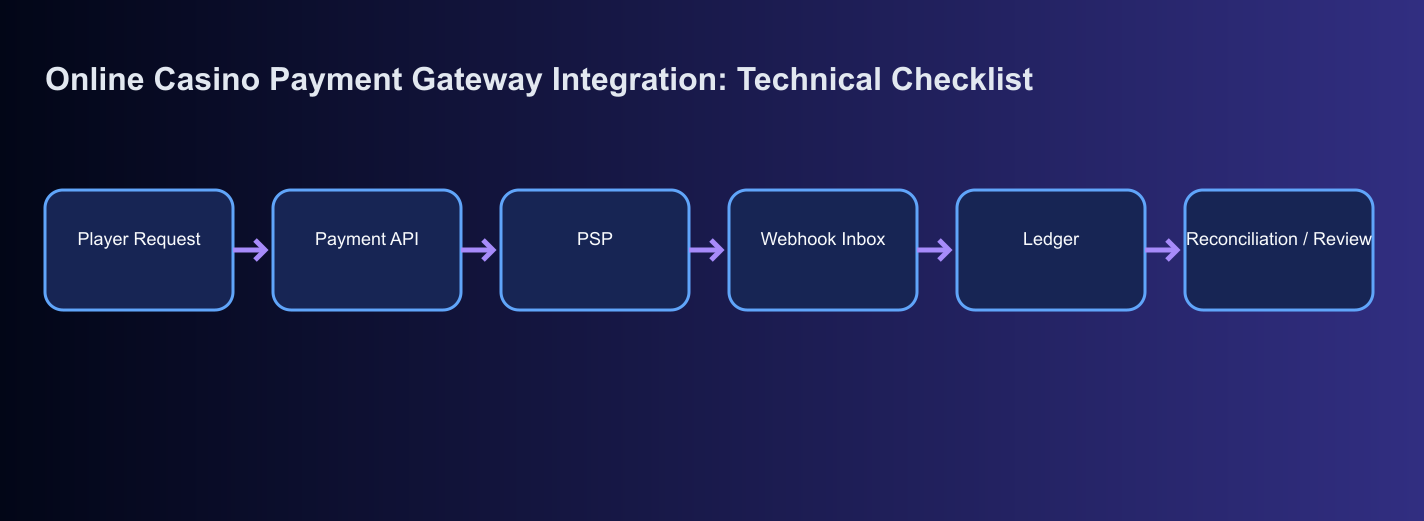
На схеме связаны запрос игрока, платёжный API, PSP, журнал входящих вебхуков, финансовый учёт и сверка. Это упрощённый путь депозита: при выводе средства резервируются до отправки; возвраты и восстановление не показаны.
Подтвердите связь кошелька с расчётами провайдера
Подтвердите четыре связи: принятую операцию провайдера с проводкой в учёте игрока; корректировки с исходной операцией; операции, включённые в расчёты, с расчётным пакетом провайдера; пакет — с фактически полученными деньгами. Для выплат нужны соответствующие записи внешнего перевода и движения денежных средств. Сверяйте по юридическому лицу, мерчант-аккаунту, валюте и финансовому периоду, а не по одному счётчику успешных операций.
Храните внутренние идентификаторы и идентификаторы провайдера, тип операции, точные суммы, валюту, даты проводок и идентификаторы пакетов. На границе API используйте предписанное провайдером представление суммы, а внутри — точное денежное представление. До отправки проверяйте валюту и правила суммы для способа оплаты; отклоняйте неподдерживаемые значения вместо скрытого округления. Не угадывайте масштаб десятичных разрядов по отображаемой сумме. Часовые пояса, границы расчётных периодов и доступность отчётов определяют, является ли расхождение ожидаемым временным сдвигом или исключением.
Отчёт Adyen Settlement details — пример подтверждения на уровне транзакций, содержащего валюты и суммы до и после удержаний, идентификаторы и поля комиссий. Комиссия может быть указана общей суммой или компонентами. Сопоставьте фактический формат отчёта с учётом, чтобы не учитывать расходы дважды. Такой отчёт описывает собственную область расчётов; он не становится автоматически полным отражением всех расходов бизнеса или денежных поступлений по внешним расчётам.
Полезные классы исключений: подтверждённые депозиты без зачислений, повторные проводки, несопоставленные возвраты, резервы выплат с невыясненным исходом и расчётные суммы, не совпадающие с движением денег после документированных корректировок. Для каждого случая назначьте ответственного, зафиксируйте срок ожидания, подтверждения и следующее действие. Исправляйте через разрешённые проводки или повторяемый путь их создания, сохраняя исходные свидетельства. Не редактируйте баланс игрока вручную ради красивого дневного итога.
Применяйте риск-контроли, сохраняя финансовую историю
Определите правила оператора для допуска аккаунта, принадлежности платёжного инструмента, лимитов операций, одобрения вывода и ограниченных аккаунтов на соответствующих рынках. Интеграция должна применять нужные решения на сервере на согласованных этапах. Эта статья не устанавливает единого глобального правила KYC или законного срока хранения данных.
Сохраняйте соразмерные и защищённые сведения о решениях: какая версия политики действовала, какое решение принято, когда и каким сервисом или уполномоченным сотрудником. Ограничьте доступ к платёжным настройкам, изменению реквизитов, возвратам и ручным корректировкам. Проверяйте авторизацию между брендами и аккаунтами игроков, а не только принятие конечной точкой действительного входа. Архитектура безопасности платформы должна определять эти границы доверия.
Блокировка по результатам оценки риска не отменяет внешний платёж. Если депозит подтверждён после ограничения аккаунта, зафиксируйте финансовый факт и следуйте одобренному оператором порядку, например контролируемому возврату или ограничению использования средств. Нельзя игнорировать подтверждение, делать заблокированные средства доступными для расходования или считать исходное списание неудачным. Аналогично, локальная остановка выплаты требует выяснить исход внешнего перевода до освобождения резерва.
Дайте поддержке безопасный доступ к статусу, времени и идентификаторам с ясным распределением ответственности при эскалации. Доступ к секретам или неограниченному изменению баланса не заменяет удобного процесса расследования.
Принимайте решение о запуске на основании проверок
Выполните каждый сценарий приёмки для конкретной согласованной конфигурации мерчанта и способа оплаты. Пакет доказательств должен содержать идентификаторы запроса и попытки, очищенные от чувствительных данных подтверждения провайдера, итоговые проводки, изменения резервов и результат сверки. Определите ожидаемый результат до теста; успешный код ответа не является критерием прохождения.
Тесты в песочнице подтверждают функциональное поведение. Они не доказывают разрешения работать в промышленной среде, правильности рабочих учётных данных, наличия реальной расчётной отчётности или операционной готовности. Если провайдер и оператор разрешают контролируемую проверку в рабочей среде, ограничьте её поддерживаемыми юридическими лицами, способами оплаты и суммами; привлеките к разбору финансовую команду и поддержку. Перед открытием более широкого потока проверьте рабочую конечную точку вебхуков, ключи, доступ к отчётам и ответственность за предупреждения.
Определите, как прекращать приём новых депозитов или выплат, сохраняя обработку существующих попыток, поздних уведомлений и возвратов. Откат должен сохранять записи ожидающих операций и задания, которые их сверяют. Отслеживайте длительность ожидания по операциям с неизвестным исходом, подтверждённые платежи без проводок, зависшие резервы и сбои обработки входящих событий; выбирайте пороги, требующие действий, для каждого способа оплаты.
Восемь проверок ниже — минимальный набор доказательств, а не гарантия одобрения или полноты. Добавьте сценарии аутентификации, частичных платежей, списаний, возвратов и споров для конкретного способа оплаты, если фактический продукт их поддерживает. Запускайте интеграцию только при согласованной ответственности за оставшиеся исключения и документированном решении о том, какие неразрешённые условия блокируют новый поток.
- Повторный запрос игрока: одновременная отправка одной операции создаёт одну внешнюю попытку; повторное использование её идентификатора с другой суммой или получателем отклоняется.
- Подлинность и принадлежность: неверная подпись, неправильная среда или чужой мерчант-аккаунт не могут зачислить средства; подлинный неизвестный идентификатор направляется на разбор с назначенным ответственным.
- Повторные и задержанные события: повторное подтверждение создаёт одну проводку, а действительное последующее списание, возврат или возврат выплаты остаётся доступным для обработки.
- Потерянный ответ и перезапуск: принятый запрос с потерянным ответом восстанавливается без нового списания или выплаты, в том числе после сбоя сразу после фиксации проводки.
- Неопределённость выплаты: доступные средства резервируются до отправки и остаются недоступными при неизвестном исходе; подтверждённый возврат учитывается по фактической сумме.
- Финансовая сверка: операции провайдера соответствуют проводкам, а расчётные пакеты — движению денег с документированными сроками, комиссиями, валютами и корректировками.
- Ограничения доступа: неразрешённые изменения реквизитов, доступ к другому игроку и операции другого бренда отклоняются без изменения средств и отправки запроса провайдеру.
- Рабочая конфигурация и откат: учётные данные, уведомления и отчёты относятся к нужному аккаунту; остановка нового потока сохраняет восстановление и сверку существующих операций.
Может ли возврат на страницу успешной оплаты запускать зачисление депозита?
Возврат помогает интерфейсу показывать ход операции, но не является достаточным финансовым подтверждением. Зачисляйте средства через предусмотренный для способа оплаты серверный путь подтверждения после проверки операции, аккаунта, суммы и валюты и обеспечения уникальности проводки.
Заменяет ли аутентификация API проверку игрока?
Нет. Аутентификация API устанавливает право вызывающей системы обращаться к провайдеру. Допуск игрока, ограничения аккаунта и аутентификация платёжного инструмента — отдельные решения со своими средствами контроля и применимыми требованиями.
Достаточно ли ключа идемпотентности провайдера?
Он защищает запросы только в документированных провайдером области действия и условиях. Казино также должно исключать повторные запросы игрока, сохранять идентификаторы попыток и обеспечивать уникальность финансовых проводок. Для отдельных списаний, возвратов и возвращённых выплат всё равно нужны разные идентификаторы операций.
Что делать при тайм-ауте запроса на выплату?
Оставьте исход выплаты неразрешённым и сохраните резерв. Восстановите исходную попытку через достоверное подтверждение провайдера или документированный механизм повторной отправки той же попытки. Не освобождайте средства и не отправляйте новый перевод лишь из-за локального тайм-аута.
Что подтверждает готовность интеграции к запуску?
Проверенный пакет доказательств обычных сценариев и сбоев для каждого согласованного способа оплаты, соответствие записей провайдера и учёта, сверка расчётов, действующий контроль доступа и назначенная ответственность за восстановление. Успех в песочнице сам по себе не доказывает разрешения на рабочую обработку или операционной готовности.
Подготовьте согласованную область работы с провайдером, способы пополнения и выплат, модель кошелька и требования к сверке. SPINDO.TECH может помочь превратить их в архитектуру интеграции и конкретные сценарии приёмки, включая восстановление неизвестных исходов и план контролируемого запуска.