
- platform integrations
- provider adapters
- API contracts
- resilience
Інтеграційний шар iGaming: як зберегти зміст даних різних провайдерів
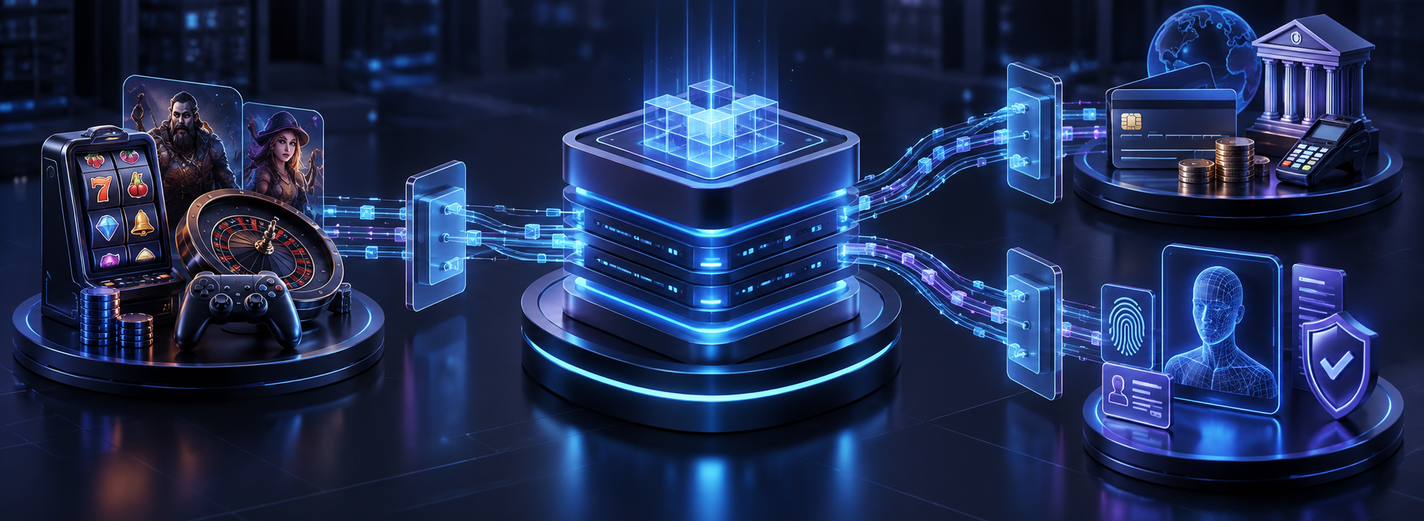
Проєктуйте адаптери, зберігаючи невизначені результати платежів, історію ігрових раундів і контекст верифікації. Використовуйте явні контракти, відновлювану обробку та перевірюваний план заміни провайдера.
Провайдер повернув «успіх», але платформа ще не зарахувала гроші до гаманця. Перевірку особи завершено, але обмеження облікового запису продовжує діяти. Ігровий раунд закінчився, але фінансове коригування ще не виконано. Якщо інтеграційний шар зводить ці ситуації до одного статусу, він може приховати саме ті відомості, які потрібні оператору для відновлення.
Для архітекторів, власників продукту й керівників інтеграцій задача полягає в тому, щоб захистити власні рішення платформи, зберігши зміст зовнішніх підтверджень. Адаптери мають ізолювати протоколи конкретних провайдерів, а не створювати враження, що ігри, платежі й сервіси верифікації працюють однаково. Цей посібник пояснює межу відповідальності, розбирає платіж із невизначеним результатом і дає конкретні перевірки для розробки та заміни провайдера. Описані процеси — проєктні приклади, а не звіти про чинну систему.
Не передавайте продуктові повноваження адаптерам провайдерів
До вибору способу розгортання розділіть три обов’язки. Провайдер виконує зовнішню послугу за договором. Адаптер перевіряє справжність взаємодії, перетворює запити й результати та зберігає ідентифікатори, потрібні для їх пояснення. Предметна область платформи вирішує, що дозволяють ці підтвердження: проведення операції гаманця, перехід ігрової сесії або рішення щодо верифікації у визначених межах.
Патерн ізоляції моделей Microsoft описує, як захистити модель однієї системи, перетворюючи зміст даних іншої. Цей шар може бути компонентом застосунку або окремим сервісом; додана межа все одно потребує узгодженості, моніторингу й супроводу. Окреме розгортання виправдане відповідальністю команд, випуском змін, масштабуванням або ізоляцією збоїв, а не самою лише наявністю зовнішнього API.
Залиште повноваження щодо балансу гаманцю, обмеження облікового запису — відповідальній за них предметній області, а допуск до продукту — затвердженій політиці. Адаптер може пояснити результат провайдера, але не має обходити ці повноваження, безпосередньо оновлюючи чужі таблиці. Для таких рішень використовуйте посібник з архітектури платформи, а для обсягу робіт із реалізації — послуги інтеграції платформи. Спільному інтеграційному шару не потрібно ставати новим власником усіх бізнес-процесів.
Використовуйте спільні моделі, зберігаючи відмінності результатів
Канонічна модель — сталий словник платформи для конкретної предметної області. Надайте перевагу окремим моделям платежів, ігор і верифікації перед універсальною «транзакцією» з прапорцем успіху. Об’єднуйте справді спільні засоби передавання даних, але зберігайте відмінності, від яких залежить наступна дозволена дія.
- Платежі: розрізняйте запит гравця, спробу в провайдера, результат зовнішньої обробки, застосування операції гаманцем і звіряння. Прийняття запиту провайдером не обов’язково є підтвердженням, достатнім для зарахування.
- Ігри: зберігайте ідентифікатори сесії, раунду й операції провайдера, їхні фінансові ефекти та подальші коригування. Один ідентифікатор раунду може охоплювати кілька правомірних операцій; усунення дублікатів лише за ним здатне відкинути коректні результати.
- Верифікація: зберігайте справу, спробу, версію підтвердних даних, склад перевірки й результат розгляду окремо від поточних прав облікового запису. Раніше схвалена перевірка не має знімати новіше, не пов’язане з нею обмеження.
KYC означає «знай свого клієнта»; цей приклад стосується зовнішніх підтверджень верифікації в межах ширшого процесу. Документація Sumsub щодо сповіщень верифікації розрізняє стани розгляду й зазначає, що налаштований процес впливає на момент надсилання події про завершений розгляд. Це приклад конкретного провайдера, який показує, чому «сповіщення отримано» не означає «гравця допущено». Перетворюйте дані відповідно до фактичного змісту обраного продукту; подальше рішення розібрано в посібнику з процесів KYC.
Для кожного зіставленого результату вкажіть вихідне поле, внутрішній зміст, дозволений перехід і обробку відсутнього або непідтримуваного значення. Зберігайте корисні ідентифікатори провайдера та відомості про версію адаптера. Невідомий значущий стан спрямовуйте на розгляд, а не вгадуйте успіх чи відмову; нешкідливі додаткові поля не мають ламати в іншому сумісне повідомлення.
Зберігайте зв’язок запиту з його початковою метою після тайм-ауту
Розгляньмо умовне поповнення. Платформа зберігає намір гравця та спробу в провайдера до зовнішнього запиту. Провайдер приймає його, але відповідь губиться. Правильний локальний висновок — «результат не встановлено», а не «провайдер відмовив». Нова спроба в іншому сервісі може призвести до додаткового списання.
Рекомендації AWS щодо ідемпотентних API пояснюють ідентифікатори запитів, задані стороною, що викликає сервіс, атомарний запис локальних ефектів і проблему повторного використання ідентифікатора з іншими параметрами. Застосовуйте цей принцип лише в межах фактичного контракту провайдера, включно з областю дії та строком зберігання. Внутрішній ключ не робить зовнішній метод ідемпотентним.
- Збережіть намір: запишіть ідентифікатор операції, обліковий запис провайдера, середовище й зовнішні ідентифікатори, а потрібні параметри запиту зберігайте з контролем доступу та без секретів; прив’яжіть підтримуваний провайдером ключ ідемпотентності до цієї спроби.
- Усуньте невизначеність: використовуйте підтримуваний провайдером запит статусу, перевірене сповіщення або підтвердження звіряння. Повторюйте ту саму спробу лише тоді, коли документований контракт робить це безпечним.
- Застосуйте рішення: коли визначених зовнішніх підтверджень достатньо, запитайте в гаманця застосування фінансової операції з унікальним ідентифікатором. Розрізняйте підтвердження провайдера й завершення операції гаманця, доки останнє не встановлено.
- Передайте випадок на розгляд: якщо результат неможливо встановити, створіть справу з відповідальним, підтвердженнями й наступною дією. Не вигадуйте відмову, щоб продовжити маршрутизацію.
Обмежте кількість повторів і загальний час, збільшуйте інтервали між спробами та дотримуйтеся лімітів провайдера. Механізм розмикання кола може зупинити нові виклики нестабільної залежності, але не визначити, чи відбувся попередній платіж. Посібник із платіжної оркестрації докладніше розбирає маршрутизацію та звіряння поза межами адаптера.
Надійно зберігайте події до застосування їхніх ефектів
Вебхук — сповіщення, яке провайдер надсилає до вашого обробника. Отримання, інтерпретація та застосування бізнес-ефекту — окремі кроки. Визначте, хто перевіряє справжність, до якого облікового запису й середовища належить повідомлення, що відрізняє дублікат і що обіцяє успішне підтвердження отримання.
Посібник Stripe щодо вебхуків описує повторні доставки, порушення порядку подій і перевірку підпису за незміненим тілом запиту. Це приклади контракту Stripe, а не твердження, що всі провайдери використовують однаковий формат або підтримують будь-які умови роботи iGaming. Уточніть правила справжності, порядку й повторної доставки в кожного обраного провайдера.
Корисна асинхронна схема перевіряє повідомлення та надійно зберігає прийняту роботу до підтвердження отримання відповідно до правил відповіді провайдеру. Потім фоновий обробник зіставляє дані й застосовує їх. Запис про отримання події не має означати, що її ефект уже застосовано: збій між цими кроками потребує відновлення обробки. Для локального стану атомарно зберігайте ефект і запис про завершення цієї операції предметної області; якщо обробка також надсилає повідомлення, надійно збережіть його для подальшої доставки в тій самій транзакції. Це описаний AWS патерн транзакційного журналу вихідних повідомлень. Доставка все одно може повторитися, тому отримувачу потрібні власні правила безпечної обробки.
Якщо гаманець або інший власник стану перебуває у віддаленому сервісі, локальний запис про отримання, або вхідний журнал, не робить віддалений ефект атомарним. Використовуйте ідемпотентний ідентифікатор операції цього власника й зберігайте стан, що дозволяє повторно довести обробку до завершення. Перевірте одночасну обробку однієї події двома виконавцями: попереднього запиту «ми вже це бачили?» недостатньо. За пізніх подій дотримуйтеся дозволених переходів і отримуйте стан із відповідального за нього джерела, якщо контракт це дозволяє, а не перезаписуйте новіше рішення лише за часом надходження.
Зберігайте операційні ідентифікатори та діагностичні дані без чутливої інформації з контролем доступу. Секрети доступу, платіжні дані та документи особи не мають потрапляти до загальних журналів. Окремо визначте потрібне зберігання підтверджень, доступ і строки; безстрокове збереження всіх повідомлень у первинному вигляді не є стратегією спостережуваності.
Змінюйте провайдера, зберігаючи шлях завершення старих операцій
Сумісність означає збереження поведінки, а не лише розбір JSON. Зафіксуйте фактично використовувані версії API та подій провайдера, відстежуйте версію зіставлень адаптера й перевіряйте характерні повідомлення без секретів і персональних даних. Включіть невідомі значущі стани, нові необов’язкові поля, змінені одиниці та інший зміст помилок. Набір тестових повідомлень не доводить наявності доступу до робочого середовища, доступності послуги або комерційних прав.
Явно представте можливості: отримання статусу, повернення й коригування, валюти, перевірки верифікації та фактичний режим гаманця. Не імітуйте мовчки непідтримувану фінансову операцію. Спільний інтерфейс може потребувати зміни за появи справді нової функції предметної області; приховування її в недокументованому обхідному механізмі провайдера переносить залежність, а не усуває її.
Під час заміни спрямовуйте нові допустимі операції за схваленим маршрутом, зберігаючи ідентифікатори старого провайдера та шлях розв’язання незавершених платежів, раундів або перевірок. На узгоджений період переходу збережіть його сповіщення та необхідний доступ до підтверджень. Звіряння має показувати, який провайдер відповідає за кожен випадок. Не повторюйте запити, що змінюють стан, у нового постачальника заради перевірки міграції.
Тіньове порівняння без зміни даних корисне лише тоді, коли це дозволяють реальні інтерфейси, права передавання даних і умови експлуатації. Вирішуйте, коли вимикати старий адаптер, за підтвердженим завершенням операцій і узгодженими потребами зберігання, а не лише за датою перенесення нового трафіку. Доступ до робочого середовища й умови припинення роботи мають входити до того самого плану, що й зміни коду.
Перевіряйте межу на збоях, а не лише на успішних викликах
Приймайте завершений наскрізний сценарій разом із підтвердженнями обробки збоїв. Успішний запит показує, що шлях працює один раз; він не доводить збереження грошей або прав після переривання. Нижче — запропоновані перевірки вашої реалізації, а не твердження, що конкретна платформа їх пройшла:
- Втрачена відповідь: провайдер виконав дію, але сторона, що викликає сервіс, отримала тайм-аут. Початковий намір залишається простежуваним, а відновлення не створює ще одну зовнішню операцію без установленої безпеки.
- Дублікат і збій: одночасні доставки та перезапуск після збереження дають один дозволений ефект предметної області, дозволяючи відновити незавершену обробку.
- Пізня перевірка: старий результат перевірки особи зберігається як підтвердження, але не може схвалити нову версію даних або зняти не пов’язане з ним обмеження облікового запису.
- Непідтримуваний результат: справжня подія з незіставленим значущим станом потрапляє до відповідального за розгляд без вигаданого фінансового рішення або допуску.
- Заміна: нові операції використовують новий адаптер, а випадок старого провайдера й надалі можна розслідувати та завершити через уповноваженого власника.
Відстежуйте помилки передавання разом із віком і кількістю невирішених спроб, чергою обробки, розбіжностями звіряння та часом до розв’язання. Встановлюйте пороги за узгодженими очікуваннями експлуатації. Кожне сповіщення про проблему має отримати відповідального й дію; висока частка успішних HTTP-відповідей може поєднуватися зі зростанням черги незавершених фінансових операцій.
Дайте операційній команді дозволений спосіб вивчати підтвердження, запитувати безпечний повтор і передавати розбіжності на наступний рівень. Фіксуйте дії та перевіряйте передбачені ролі як для читання, так і для змін. Екран підтримки не має ставати альтернативним способом запису балансу. Відпрацюйте зміну секретів доступу й недоступність залежностей за фактичним контрактом обраного провайдера.
Замовте рішення, яке наступна команда зможе експлуатувати
Почніть із конкретного заблокованого сценарію або рішення про заміну. Запитайте комплект, придатний для реалізації: повноваження предметних областей, контракт і карту можливостей провайдера, ідентифікацію вихідних запитів, життєвий цикл обробки подій, стратегію версій, відповідальність за відновлення та підтвердження для приймання. Для кожного рішення зафіксуйте припущення й наступний факт, необхідний для його прийняття.
Посібник з оцінювання провайдерів допомагає перевірити, що обраний продукт, доступ і умови підтримки справді існують. Створіть один завершений наскрізний сценарій інтеграції до узагальнення на різних провайдерів. Повторно використовуйте перевірені механізми, а потім вивчайте відмінності наступного провайдера, не оголошуючи спільний інтерфейс рішенням усіх інтеграційних трудовитрат.
Список нижче — перевірка передачі роботи: чи зможе інша команда пояснити невизначений результат, реалізувати наступний адаптер і експлуатувати незавершені операції без відновлення продуктових правил за повідомленнями постачальника? Добра межа зменшує цю залежність. Вона не гарантує миттєвої заміни, зниження ціни або регуляторного схвалення.
Використовуйте порівняння замовної платформи й готового рішення, коли вирішуєте, яку відповідальність за інтеграції брати на себе, а яку купувати. Про повноваження щодо приймання ставок і розрахунку результатів читайте в посібнику з архітектури букмекерської платформи. Вибір залежить від реального продукту, договорів і операційної команди; спільна інфраструктура адаптерів не робить правила предметних областей взаємозамінними.
- Повноваження: яка предметна область може змінювати гроші, стан раунду або права та які підтвердження для цього потрібні?
- Зміст: які результати провайдера відповідають яким внутрішнім переходам і як зберігаються невирішені або непідтримувані стани?
- Відновлення: де записано намір, отримання, ефекти й очікувану доставку та що робить повтори безпечними за одночасної обробки?
- Зміни: які версії, можливості, незавершені випадки, умови доступу й підтвердження для вимкнення включено до заміни провайдера?
Чи потрібен інтеграційному шару окремий мікросервіс?
Ні. Це може бути модуль застосунку, якщо команда здатна зберегти в ньому межу відповідальності. Окремий сервіс може допомогти незалежній відповідальності, розгортанню, масштабуванню або ізоляції збоїв, але додає витрати на взаємодію та експлуатацію. Обирайте за фактичним навантаженням і обов’язками команди.
Чи може одна канонічна модель охоплювати ігри, платежі та KYC?
Спільні правила передавання даних та ідентифікаторів можуть бути корисними, але моделі предметних областей мають зберігати різні стани й повноваження. Обробка платежу, застосування операції гаманцем, ігровий результат і рішення щодо верифікації — не взаємозамінні події успіху. Уникайте абстракції, яка заважає пояснити наступну дозволену дію.
Чи запобігає усунення дублікатів за ідентифікатором події всім повторним фінансовим ефектам?
Ні. Одночасні виконавці, збої та різні події про одну операцію предметної області все одно потребують захисту. Враховуйте ідентифікатор події в контексті облікового запису й середовища провайдера, потім захищайте фінансовий ефект з унікальним ідентифікатором у відповідальній за нього предметній області. Узгодьте збереження й завершення, включно з безпечним відновленням за віддаленого власника стану.
Чи можна перемкнути провайдера відразу після встановлення нового адаптера?
Лише якщо виконано реальні вимоги продукту, доступу й переходу. Новий маршрут не завершує старі платежі, раунди або передавання підтверджень верифікації автоматично. До вимкнення старої інтеграції сплануйте відповідальність за невирішені випадки, сповіщення, звіряння, підтримку й доступ.
Підготуйте контракт обраного провайдера, трасування транзакції без чутливих даних і зміну, потрібну вашій команді. SPINDO.TECH може обговорити оцінювання інтеграції або обсяг робіт із реалізації з явними результатами зіставлення, відновлення та приймання.
Інсайти
Замовна казино-платформа чи готове рішення: який контроль ви зможете забезпечити
Порівняйте готову казино-платформу, власне ядро та комбінований підхід за потрібними змінами, витратами за весь строк роботи, відповідальністю за експлуатацію й можливістю міграції.
14 хв читання
Архітектура букмекерської платформи: ставки, гаманець і розрахунки
Архітектура з окремими станами ставки, коштів і розрахунку: загублена відповідь провайдера, надійне списання резерву та відновлення фінансових виправлень.
14 хв читання
Платіжна оркестрація iGaming: безпечна маршрутизація та звірка результатів
Як обирати платіжні маршрути й розв’язувати невизначеність без подвійних списань. Розберіть втрачену відповідь на депозит, зарахування в гаманець, виведення коштів і звірку розрахунків.
14 хв читання