
- security architecture
- threat modeling
- access control
- secure SDLC
Архітектура безпеки сучасних платформ iGaming
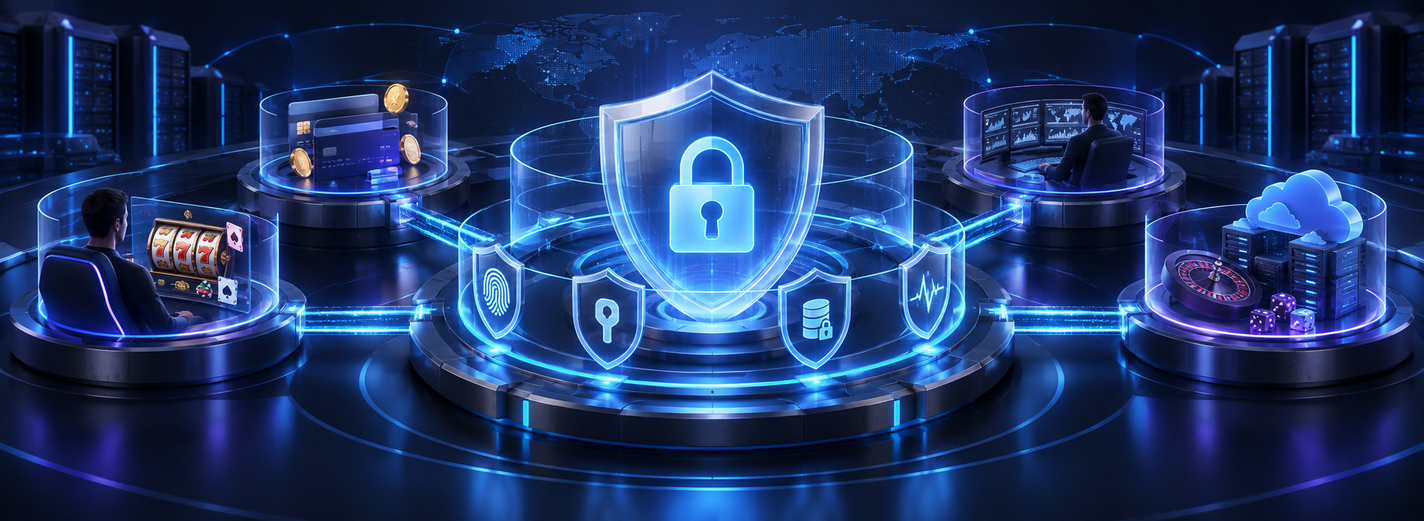
Практична архітектура захисту облікових записів, виплат, сповіщень провайдерів і випуску в робоче середовище: межі довіри, обмеження повноважень і конкретні сценарії перевірки.
Платіжне сповіщення має коректний підпис, але стосується іншого облікового запису мерчанта. Співробітник підтримки має законний доступ, проте може одночасно змінити отримувача виплати й схвалити платіж. Завдання розгортання здатне випустити реліз і стерти записи, за якими можна було б відновити перебіг подій. Жодну з цих проблем не розв’язати самим лише додаванням TLS або панелі безпеки.
Архітектура безпеки визначає, які учасники можуть перетинати які межі, що їм дозволено змінювати та які докази залишаються при збої. Для платформи iGaming на кону кошти гравців, документи особи, обмеження на гру, фінансовий облік і доступність необхідних сервісів.
Цей посібник простежує межі через інтерфейс гравця, бек-офіс, провайдерів, хмару й ланцюг випуску ПЗ. Він пропонує конкретні сценарії загроз і критерії приймання для архітектурних та операційних команд. Сценарії умовні й не описують інциденти клієнтів SPINDO.TECH; архітектуру потрібно адаптувати до реального продукту, договорів та обов’язків на обраному ринку.
Почніть з умов, які мають завжди виконуватися
Почніть із короткого набору інваріантів: умов, які система має зберігати, навіть якщо відправник запиту помиляється, скомпрометований або навмисно діє на шкоду. Вони пов’язують заходи захисту з наслідками для бізнесу.
- Цілісність фінансового обліку: баланс або виплата змінюються лише через дозволену операцію, яку можна простежити; повтор запиту не повторює її фінансовий ефект.
- Ізоляція облікових записів: відправник запиту не може читати документи іншого гравця або діяти з обліковим записом поза межами дозволеного йому оператора чи бренду.
- Захист гравців: нова гра або ставка не може обійти застосовне обмеження через другий клієнт, інтеграцію провайдера або стару сесію.
- Простежуваність привілейованих дій: чутливі дії співробітників і системи розгортання мають установленого виконавця та надійно збережені докази, захищені від зміни цим самим виконавцем.
- Відновлюваність: оператор може обмежити наслідки компрометації й відновити довірену роботу без здогадок про фінансовий результат.
Рекомендації OWASP щодо моделювання загроз розглядають потоки даних і межі довіри системи як основу для виявлення загроз, вибору реакції та перевірки заходів захисту. Застосовуйте цей підхід до реальних процесів замість непов’язаного переліку вразливостей.
Складіть перелік активів та учасників для кожного інваріанта: гравці, підтримка, фінанси, інженери, сервісні ідентифікатори, платіжні провайдери й постачальники перевірки особи, інструменти розгортання та зовнішні адміністратори. Додайте експорт, завдання за розкладом і аварійний доступ: ці шляхи часто мають більше повноважень, ніж публічний інтерфейс.
У роботі над архітектурою iGaming та інтеграції платежів і KYC фіксуйте відповідального за контроль при кожній передачі між компонентами. Логічна межа дозволів може проходити між модулями одного процесу, але вона не ізолює їх від компрометації цього процесу. Сервісам в одній приватній мережі також потрібні явні правила доступу; фізичне розділення саме по собі не визначає, кому що дозволено.
Простежте чотири межі довіри, що впливають на результат
Корисний запис про загрозу вказує захищений актив, відправника запиту, точку входу, небезпечний результат, запобіжний захід, докази виявлення й відповідального. Наведені випадки показують, як зробити ці поля конкретними.
Від клієнта гравця до сервісів облікового запису й документів
Вважайте ідентифікатори та стани, передані браузером або мобільним клієнтом, недовіреними вхідними даними. Автентифікація встановлює відправника, але сервіс має перевірити його право на запитаний обліковий запис, документ і дію. Непередбачувані ідентифікатори ускладнюють просте вгадування; вони не замінюють перевірку належності. У дозволеному тестовому середовищі спробуйте отримати документ другого тестового гравця й переконайтеся, що доступ забороняють і API, і всі шляхи завантаження документа.
Від бек-офісу до повноважень на платіж
Розділяйте пропозицію чутливої зміни та її схвалення там, де правила контролю оператора вимагають незалежної перевірки. Схвалення має охоплювати фактичні реквізити отримувача, суму й обліковий запис виплати. Якщо ці дані згодом змінилися, попереднє схвалення не має непомітно дозволяти новий платіж. Застосовуйте ті самі правила до пакетних інструментів і прямих API, а не лише до екрана з кнопкою схвалення.
Від сповіщення провайдера до фінансового стану
Документація Adyen щодо перевірки HMAC пояснює перевірку підпису для підтримуваних вебхуків. Дотримуйтеся точного контракту відповідного типу сповіщень: скопійований код перевірки для іншого формату даних може відхиляти коректні події або приймати невідповідні вхідні дані.
Коректний підпис підтверджує справжність і цілісність повідомлення з цим ключем, за умови що ключ залишається довіреним, а не право на будь-яку локальну зміну стану. Додатково зіставляйте ідентифікатор провайдера, середовище, контекст мерчанта та суттєві фінансові поля з локальною операцією. Безпечно обробляйте повторні події й застосовуйте лише дозволені переходи. Справжній результат для одного мерчанта не має зараховувати кошти на сторонній обліковий запис.
Від системи збирання до робочого середовища
Розглядайте ланцюг збирання й розгортання як привілейований шлях. Скомпрометовані залежність, виконавець збирання або облікові дані релізу можуть вплинути на всіх гравців без входу через застосунок. Визначте, хто може змінювати вихідний код, змінювати конвеєр, публікувати артефакт і розгортати його. Вимагайте доказів зв’язку робочого артефакту зі схваленою зміною; схвалення вихідного коду саме по собі не встановлює, що саме було розгорнуто.
Розставляйте пріоритети за досяжними повноваженнями, можливими збитками й доказами вразливості. Фіксуйте невизначеність замість точних імовірностей без даних. Підтверджений шлях до недозволених платежів потребує обмеження наслідків; неперевірене побоювання — дослідження. Ні те, ні інше не має губитися в загальному переліку зауважень сканера.
Відокремте ідентифікацію від права виконувати дії
Використовуйте різні ідентифікатори доступу для гравців, співробітників і програмних компонентів. Уникайте спільних облікових записів адміністратора й одних облікових даних інтеграції для кількох провайдерів або середовищ. Надавайте кожному лише необхідні дозволи для конкретного завдання, потім визначте порядок перегляду й відкликання цих дозволів.
- Доступ гравця: перевіряйте належність облікового запису й актуальний дозвіл конкретної дії в сервісі, що її приймає. Перевіряйте відновлення, зміну облікових даних і наявні сесії поряд зі звичайним входом.
- Доступ співробітника: використовуйте надійну автентифікацію, явну область доступу за оператором і справою та окремі права на перегляд документів особи, зміну обмежень і схвалення фінансових дій.
- Доступ програмних компонентів: перевіряйте ідентифікатор сервісу та його дозвіл на запитану дію й ресурс. Коректного підпису токена або приватної IP-адреси недостатньо; перевіряйте очікуваного видавця, адресата й застосовні повноваження.
- Аварійний доступ: обмежуйте виняткові дозволи за областю й часом, установлюйте виконавця та перевіряйте використання. Визначте дії при недоступності звичайної системи ідентифікації; незадокументований обхід — не план відновлення.
Для відкликання потрібна архітектура застосування. Видалення ролі співробітника або облікових даних оновлення може залишити раніше видані токени доступу чинними. Якщо потрібне швидке відкликання, перевіряйте актуальну сесію, повноваження або стан відкликання й визначте залишкове вікно чинності. Перевіряйте прямі API та довготривалі з’єднання, а не лише наступне завантаження сторінки.
Не розв’язуйте недоступність сервісу авторизації дозволом усіх запитів. Визначте поведінку при збої за операціями: контрольований платіж може потребувати паузи, тоді як затверджений шлях читання або підтримки може залишатися доступним. Узгодьте рішення щодо коштів гравців та обмежень із застосовними процедурами оператора.
Стани облікового запису та їх застосування розглянуто в статті «Архітектура керування обліковими записами гравців на платформах iGaming». Перевірка безпеки має підтвердити, де ці рішення застосовуються, а не дублювати модель облікового запису в ще одній редагованій базі.
Обмежте наслідки компрометації: секрети, шифрування й сегментація
Запитайте, до чого може дістатися скомпрометований компонент. Обробник документів не має автоматично отримувати права запису до гаманця; завдання звітності не має вміти замінювати платіжні облікові дані. Одночасно обмежуйте мережеві шляхи й дозволи сервісів, включно з вихідним доступом до чутливих залежностей.
Керуйте секретами як операційними активами
Рекомендації OWASP щодо керування секретами охоплюють життєвий цикл чутливих облікових даних. Для кожного секрету визначте власника, уповноважених користувачів, зберігання, ротацію й порядок відкликання.
Розділяйте тестові й робочі облікові дані, передавайте секрети контрольованим способом і не додавайте їх до репозиторіїв, виводу збирання та звичайних логів. Віддавайте перевагу короткостроковим обліковим даним програмних компонентів там, де платформа це підтримує. Репетируйте ротацію із залежними сервісами; заміна значення у сховищі секретів не доводить припинення старого доступу.
Відрізняйте відкликання облікових даних доступу від заміни ключа шифрування збережених записів. Історичним даним і резервним копіям усе ще можуть бути потрібні попередні ключі. До виведення їх із використання сплануйте доступ, відновлення й необхідне повторне шифрування; перевірте, що відновлення не залежить від того самого скомпрометованого облікового запису.
Шифрування захищає конкретну межу
Шифруйте передачу й зберігання чутливих даних підтримуваними механізмами платформи, але вкажіть, хто здатний розшифрувати їх. Скомпрометований застосунок із законними правами розшифрування все ще може розкрити документи особи. Зменшуйте доступний йому обсяг даних, відокремлюйте права на документи від загального доступу до облікових записів, захищайте ключі й не копіюйте чутливі дані до аналітики або логів.
Розділяйте робоче середовище, розробку, фінансове адміністрування та зберігання документів за необхідними повноваженнями. Мета — обмежити шляхи після компрометації, а не просто додати мережеві зони. Перевіряйте очікуваний дозволений шлях і репрезентативний заборонений.
Модель спільної відповідальності AWS показує, чому керований сервіс не передає всі завдання безпеки провайдеру. Обов’язки клієнта залежать від обраного сервісу. Зафіксуйте фактичний розподіл відповідальності за ідентифікацію, конфігурацію, застосунок, дані, моніторинг і відновлення для кожного використовуваного постачальника.
Захистіть шлях від вихідного коду до робочого середовища
Використовуйте опубліковану версію 1.1 NIST Secure Software Development Framework як орієнтир для організації безпечної розробки. Доберіть практики й докази приймання під свій процес випуску; посилання на документ не доводить упровадження заходів захисту.
- Контроль змін: захищайте вихідний код і конфігурацію конвеєра, перевіряйте чутливі зміни й визначте, хто може схвалювати винятки. Перевіряйте зміни платежів, доступу та інфраструктури поряд із функціональним кодом.
- Контроль залежностей: знайте, які версії входять до релізу, звідки їх отримано й хто відповідає за виправлення. Перелік складу ПЗ — SBOM — допомагає обліковувати компоненти; сам по собі він не доводить їхню безпеку.
- Ізоляція збирання: обмежуйте секрети й повноваження на робоче середовище, доступні виконавцям збирання. Завдання для недовірених pull request не мають успадковувати облікові дані розгортання довірених релізів.
- Контроль артефактів і розгортання: розгортайте схвалений артефакт контрольованим шляхом, перевіряйте його ідентичність і зберігайте зв’язок зі зміною, збиранням і виконавцем розгортання. Підпис артефакту доводить зв’язок із ключем підпису, а не відсутність шкідливого коду.
- Реагування на вразливості: призначте відповідальність, оцініть фактичну досяжність вразливості та підтримуйте шлях виправлення або задокументованої компенсації ризику. Винятки потребують причини, відповідального схвалення й дати перегляду.
Автоматичні перевірки корисні на різних рівнях: аналіз вихідного коду, сканування залежностей і секретів, перевірка конфігурації та тестування робочої системи. Успішне завершення сканування не доводить, що роль підтримки не може схвалити власну зміну виплати. Додавайте тести з реальних сценаріїв загроз.
Додайте до тієї самої моделі ПЗ постачальників, зовнішню розробку й тимчасовий доступ. Погодьте порядок повідомлень про інциденти, повноваження відкликання доступу, визначення розгорнутих версій і доступні оператору докази. Пункт договору розподіляє обов’язки, але не замінює дієвого заходу захисту.
Організаційний контекст залучення зовнішніх ресурсів реалізації описує стаття «Як інтегрувати виділену продуктову команду в бізнес iGaming». Надайте команді обмежену роль у реалізації та явні правила доступу до робочого середовища замість необмежених облікових даних заради зручності.
Додайте виявлення й відновлення до архітектури
Виявлення має відповідати на конкретне запитання. Чи може команда виявити неочікувану привілейовану зміну, експорт документів поза межами доступу користувача, повтор події провайдера або використання відкликаних облікових даних? Збирайте ідентифікатори для розслідування, не записуючи паролі, токени та вихідні документи особи.
Захищайте записи аудиту від облікових записів, чиї дії вони пояснюють. Розділяйте права запису й адміністрування, фіксуйте виконавця, об’єкт, дію, причину, результат і посилання на відповідне схвалення, визначте зберігання та доступ до доказів. Лог застосунку, який його адміністратор може непомітно стерти, дає меншу простежуваність дій, ніж окремо контрольоване сховище аудиту.
Обмеження наслідків має зберігати достовірний результат
Підготуйте процедури інцидентів за діями: відкликати відповідні сесії або облікові дані, ізолювати скомпрометований компонент, призупинити небезпечні фінансові дії та зберегти докази. Визначте повноваження й контакти для ескалації постачальникам. Якщо звичайний обліковий запис адміністратора скомпрометований, команді реагування потрібен контрольований альтернативний шлях.
Репетируйте відновлення даних, конфігурації й необхідних ключів в ізольованому середовищі відновлення. Потім перевіряйте правила доступу й фінансову узгодженість до поновлення відповідних операцій. Технічно успішне відновлення копії все ще може залишити необлікований зовнішній платіж або скомпрометовані облікові дані.
Доступність — також властивість безпеки
Обмежуйте дорогу роботу, а не лише кількість запитів. Спроби входу, передача даних особи, експорт і повтори запитів платним провайдерам здатні вичерпати ресурси або створити витрати навіть без крадіжки даних. Застосовуйте квоти, обмежені черги й заходи за типами операцій; зберігайте визначений шлях для коректних повторів провайдера та критичної роботи підтримки.
Сплануйте взаємодію захисту від перевантаження й платіжної обробки. Відкидання вже прийнятого зовнішнього результату без надійного шляху відновлення може перетворити інцидент доступності на проблему звіряння. Фіксуйте, що прийнято, що залишається невідомим і хто відповідає за відновлення.
Читайте «Оркестрація платежів в iGaming: маршрутизація, збої та звіряння» разом із «Спостережуваність платформ iGaming: метрики, логи, трасування й сповіщення». Сигналам безпеки й фінансовому відновленню потрібні сумісні ідентифікатори, а не розрізнені панелі.
Обґрунтуйте рішення про випуск перевірюваними результатами
Для рішення про випуск потрібен невеликий набір перевірюваних доказів: актуальна модель меж, сценарії із серйозними наслідками, відповідальні за заходи захисту, результати тестів, неусунені загрози та схвалені винятки. Точно вкажіть перевірені системи, версії й середовища.
OWASP Application Security Verification Standard пропонує перевірювані вимоги до безпеки застосунків. Погодьте версію, обсяг і вибрані вимоги, зіставте їх із доказами. Вибіркову перевірку не можна описувати як повне охоплення стандарту.
Обирайте роботи з безпеки за шкодою, якій вони можуть запобігти, і прогалинами, що їх справді показують докази. Почніть з обмеження підтвердженої загрози із серйозними наслідками, потім упровадьте захід і регресійну перевірку. Відстежуйте винятки та переглядайте модель при зміні провайдера, привілейованого процесу або межі розгортання.
Вимірюйте результати з чіткими визначеннями: через скільки часу відкликання зупиняє захищені дії, чи повні необхідні записи аудиту, скільки часу залишається відкритою неусунена загроза та чи звіряється фінансова активність під час відновлення. Кількість знахідок сканера сама по собі не встановлює підвищення безпеки архітектури.
Хтось має підтримувати ці рішення після випуску. «Коли компанії iGaming потрібен технічний директор із частковою зайнятістю» розглядає одну модель керівництва; повноваження щодо безпеки, підтримку профільних фахівців і відповідальність за реагування все одно потрібно погодити явно.
Архітектурна перевірка, тестування на проникнення та незалежне регуляторне або договірне підтвердження відповідають на різні запитання. Визначте їхній обсяг окремо й залучайте кваліфікованих фахівців, де потрібно. Стаття пропонує метод проєктування та приймання; вона не сертифікує конкретну платформу й не гарантує відповідність вимогам.
Першоджерела
- OWASP: рекомендації щодо моделювання загроз
- OWASP: рекомендації щодо керування секретами
- OWASP: стандарт перевірки безпеки застосунків ASVS
- NIST SP 800-218: Secure Software Development Framework, версія 1.1
- Adyen: перевірка HMAC для підтримуваних вебхуків
- AWS: модель спільної відповідальності
Чотири сценарії приймання
- Ізоляція облікових записів і документів: із двома дозволеними тестовими обліковими записами запросіть захищений запис іншого гравця через API та шлях завантаження. Обидва забороняють доступ без розкриття документа; записи аудиту дають змогу визначити спробу дії без зберігання чутливого вмісту.
- Цілісність схвалення: запропонуйте й схваліть тестову виплату, потім змініть суттєву деталь або використайте того самого виконавця для обов’язкового незалежного схвалення. Платіж не виконується за старим або недійсним схваленням, а причина доступна для перевірки.
- Справжність і контекст провайдера: у тестовому середовищі провайдера або дозволеному стенді перевірте неправильний підпис, коректне повідомлення для іншого мерчанта та повторну доставку допустимої події. Недозволені зміни відхиляються; коректна подія дає лише передбачений фінансовий ефект.
- Обмеження компрометації й відновлення: відкличте тестові облікові дані, спробуйте попередню захищену операцію та відрепетируйте відновлення з необхідними даними й ключами. Доступ відповідає зафіксованій гарантії відкликання, а поновлення потребує перевірених дозволів і звіреного фінансового обліку.
Чи робить керована хмарна платформа застосунок оператора безпечним?
Ні. Керовані сервіси можуть узяти окремі інфраструктурні обов’язки, але дозволи застосунку, інтеграції, використання даних і конфігурація все ще потребують відповідальних. Точний розподіл залежить від сервісу й договору. Вивчіть модель відповідальності провайдера, потім перевірте заходи, що залишаються в оператора. Сертифікація провайдера — доказ у заявленому обсязі, а не підтвердження кожного процесу вашої платформи.
Чи достатньо підписаного платіжного вебхука для оновлення балансу?
Ні. Перевірте підпис за правильним контрактом провайдера, потім зіставте повідомлення з потрібними середовищем, мерчантом і локальною операцією. Перевірте суттєві фінансові поля, дозволені переходи й обробку повторів. Справжність не встановлює локальний дозвіл і не робить повтор безпечним. Фінансовий запис має пояснювати, яка подія провайдера спричинила яку дозволену зміну.
Що пріоритетне, якщо до випуску неможливо усунути всі проблеми безпеки?
Почніть із підтверджених загроз, здатних зачепити кошти, чутливі відомості гравців, критичні обмеження або привілейоване керування робочим середовищем. Визначте обмеження наслідків, відповідального й доказ дієвості заходу. Досліджуйте важливу невизначеність замість вигаданого бала ризику. Будь-який прийнятий залишковий ризик потребує явних повноважень, обґрунтування й дати перегляду; позначка сканера сама по собі не має визначати рішення про випуск.
Як дізнатися, що архітектуру безпеки реалізовано?
Зіставте кожен сценарій із серйозними наслідками з дієвим заходом захисту, результатом тесту й операційними доказами для фактично розгорнутої конфігурації. Перевірте відповідні прямі API, інструменти співробітників, шляхи провайдерів та облікові записи розгортання. Відрепетируйте відкликання й відновлення, зберігайте перевірені винятки. Схема або політика описує намір; тести й спостережувана поведінка встановлюють, що реалізовано в перевіреному обсязі.
Підготуйте процес облікового запису, виплати або провайдера, який потрібно оцінити, його поточні дозволи й навколишні шляхи розгортання та відновлення. SPINDO.TECH допоможе перетворити модель меж на пріоритетні заходи захисту, зрозумілу відповідальність і докази приймання, які команда зможе перевірити.
Інсайти
Як інтегрувати продуктову команду в iGaming-бізнес: від доступу до відповідальності за результат
Дайте новій команді продуктовий контекст, зрозумілий порядок рішень і контрольований доступ. Перевірте взаємодію на обмеженій першій зміні, використовуйте план адаптації з доказами та перевірку передавання знань.
14 хв читання
Коли iGaming-компанії потрібен CTO з частковою зайнятістю
З’ясуйте, чи бракує компанії технічного керівництва або ресурсів для розробки, оберіть доречний формат роботи CTO й перевірте його на реальному бізнес-рішенні.
14 хв читання
Спостережуваність iGaming-платформ: як виявляти й розслідувати часткові збої
Побудуйте моніторинг навколо результатів для гравця, стійкого обліку платежів і ставок, корисного трасування та сповіщень, що потребують дій. Знаходьте зупинені процеси навіть за справного API.
14 хв читання