
- back office
- RBAC
- audit
- operations
Бэк-офис iGaming: права, согласование и доказательства для аудита
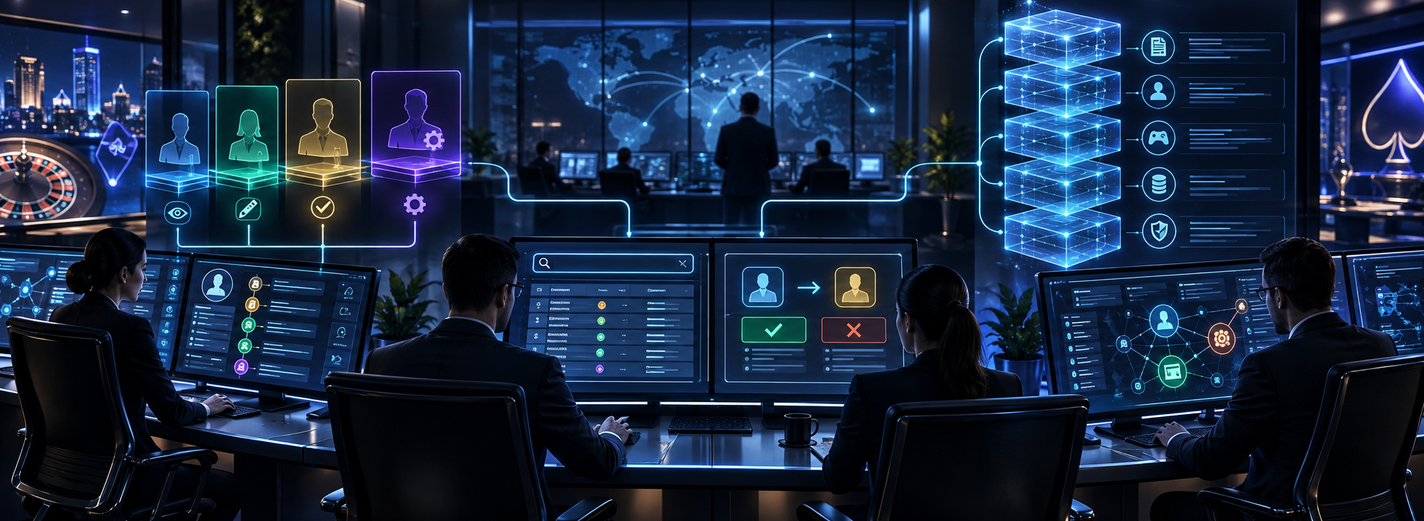
Как сделать действия сотрудников проверяемыми: разграничить доступ, организовать независимое согласование, безопасно корректировать баланс и защитить историю операций.
Сотрудник поддержки замечает недостающее зачисление. Финансовая служба хочет исправить ошибку. Руководитель согласует запрос, но ответ системы теряется, и сотрудник нажимает кнопку снова. Если бэк-офис не различает согласованную корректировку и её повторный запрос, обычное обращение может привести к двойному зачислению. Если согласовали другую сумму, журнал действий может выглядеть убедительно, хотя в нём зафиксирован неправильный результат.
Поэтому при проектировании нужен вопрос точнее, чем «какие экраны нужны сотрудникам?»: кто вправе предложить действие, над какими записями, кто может его согласовать и какая система фиксирует результат? В этом руководстве проследим корректировку баланса через эти решения, а затем применим тот же подход к расследованию обращений игроков, выгрузкам и настройкам. Суммы в примере условные; это не рекомендуемые пороги согласования.
Сохраните границы ответственности сервисов в бэк-офисе
Используйте обзор возможностей бэк-офиса и обзор возможностей платформы, чтобы очертить рабочую область: обращения в поддержку, изучение аккаунтов, финансы, риски, настройки и отчётность. Затем определите сервис, ответственный за каждое решение. Денежными движениями управляет сервис кошелька или учётного регистра; переходами аккаунта — сервисы аккаунтов; результатами проверки — процесс верификации. Экран сотрудника может объединять эти сведения, не получая права редактировать все исходные записи.
Вместо общего метода API «редактировать игрока» используйте конкретные бизнес-команды: «запросить корректирующее зачисление», «согласовать корректировку», «установить ограничение аккаунта». Каждой команде нужны идентифицированный исполнитель, область доступа к записям, разрешённый переход, причина и результат. Простая замена баланса в базе обходит логику учёта. Корректировки должны создавать разрешённые проводки со ссылками на обращение и исходную проблему; ошибку в корректировке исправляют отдельно согласованной обратной проводкой, а не удалением истории.
Разделяйте аутентификацию и полномочия на бизнес-действия. Вход в систему подтверждает личность, но не даёт неограниченного доступа к финансам. Сервисная учётная запись, выполняющая согласованную операцию, должна сохранять сведения о сотрудниках, которые её запросили и согласовали, а также идентификатор самой сервисной учётной записи. Общие учётные записи сотрудников не позволяют надёжно восстановить это различие.
Определите роли, доступ к записям и разделение обязанностей
Начните со списка прав, который смогут проверить операционные команды, а не с роли «администратор», постепенно поглощающей все исключения. Для каждого права укажите бренд или арендатора, соответствующий аккаунт или обращение, доступные поля, разрешённое действие и условия политики. Ниже — предлагаемые границы, которые нужно уточнить с командами, действительно работающими с платформой:
- Поддержка: изучает назначенные обращения игроков и историю со скрытыми чувствительными данными; добавляет заметки и запрашивает корректировку; не согласует и не выполняет финансовые проводки.
- Инициатор из финансовой службы: проверяет ссылки на проводки и предлагает корректировку с суммой, валютой и подтверждающими материалами; не согласует собственный запрос.
- Согласующий из финансовой службы: изучает полное предложение и согласует или отклоняет его в пределах своих полномочий и лимитов; не согласует предложение, которое создал сам, даже через другую роль.
- Специалист по рискам: устанавливает или снимает конкретные разрешённые ограничения с указанием причины; не использует это право для редактирования баланса или обхода верификации.
- Администратор доступа: управляет согласованным предоставлением прав сотрудникам; не получает финансовые полномочия только потому, что администрирует аккаунты. Сам процесс выдачи прав должен препятствовать самостоятельному повышению привилегий.
- Аудитор: изучает доступные ему подтверждающие записи и расследует изменения; не изменяет проверяемые операции и записи.
RBAC объединяет права по ролям. Но дополнительно нужны ограничения на уровне записей: финансовая роль одного бренда не должна открывать сведения об игроках другого. Рекомендации OWASP по авторизации предусматривают запрет по умолчанию и проверку прав в каждом запросе. Выполняйте эти проверки на сервере, в том числе при прямом обращении к API; скрытая кнопка — лишь решение для интерфейса.
Меры NIST AC-5, AC-6, AU-3 и AU-9 охватывают разделение обязанностей, минимальные привилегии, содержание записей аудита и защиту аудита. Это полезные ориентиры для проектирования, а не лицензия на iGaming или подтверждение сертификации. Разделение ролей должно работать и между связанными системами; независимое согласование уменьшает возможности для ошибок и злоупотреблений, но не исключает сговор.
Согласуйте конкретную корректировку и выполните её один раз
Рассмотрим проверенное обращение, по которому игроку полагается зачисление EUR 25.00. В этом изолированном примере на кошельке EUR 100.00, других движений нет. Корректировка добавляет сумму, а не устанавливает баланс, ранее показанный на экране. Процесс должен сохранять записи, позволяющие ответить на следующие вопросы:
- Что запросили? Сохраните игрока и бренд, сумму и валюту, учётный счёт, ссылки на обращение и подтверждающие материалы, причину, инициатора и версию предложения. Присвойте корректировке стабильный идентификатор до выполнения денежной операции.
- Что согласовали? Покажите фактическое предложение другому уполномоченному сотруднику. Привяжите его решение к этой версии и значимым полям. Изменение зачисления на EUR 250.00, получателя или валюты делает согласование недействительным; новое предложение требует новой проверки.
- Что разрешено выполнить сейчас? Повторно проверьте текущие полномочия исполнителя, действительность согласования, применимые ограничения аккаунта и политику исполнения. Проверяйте разрешённый переход атомарно с закреплением команды за исполнением, чтобы параллельные запросы не могли оба её выполнить. Определите, какие изменения отменяют согласование, как долго оно действует и отменяет ли отзыв доступа инициатора или согласующего ожидающие операции; не оставляйте эти решения закэшированному экрану.
- Что произошло на самом деле? Сервис, ответственный за деньги, фиксирует одно зачисление и ссылку на проводку. В этом примере баланс становится EUR 125.00. Если ответ потерян, получите результат по стабильному идентификатору или повторите ту же команду. Баланс остаётся EUR 125.00; повторный запрос не является новой корректировкой.
Рекомендации OWASP по авторизации транзакций рассматривают серверные проверки, защиту согласованных данных транзакции и заключительную проверку авторизации перед исполнением. Описанный процесс предложения и согласования сотрудниками — применение этих принципов в архитектуре, а не утверждение, что руководство предписывает именно такой бизнес-процесс.
Отключённая кнопка отправки не обеспечивает этот процесс. Надёжно сохраняйте идентификатор команды, согласованную версию и результат исполнения. В сервисе, ответственном за деньги, обеспечьте уникальность ссылки на корректировку и фиксируйте её вместе с проводкой и надёжно сохранённым результатом. Отметки о принятии команды в другом сервисе недостаточно: сбой между проводкой и записью об успехе не должен позволять выполнить проводку ещё раз. Документация Stripe об идемпотентности показывает контракт повторных запросов одного провайдера: API v1 сравнивает параметры при повторном использовании ключа. Вашему сервису корректировок нужны собственные документированные правила и политика хранения; истечение срока ключа у провайдера не должно разрешать повторное исполнение старой корректировки сотрудника.
В работе между сервисами различайте состояния «согласовано», «ожидает исполнения», «зафиксировано», «отклонено» и «результат неизвестен». Тайм-аут не доказывает неудачу. Изучите исходную команду и данные учётного регистра, прежде чем создавать замену. Также проверяйте, не является ли новый идентификатор второй корректировкой одной и той же проблемы; сама по себе идемпотентность не выявляет все дублирующие бизнес-запросы.
Сделайте историю игрока, поиск и выгрузки достоверными
История игрока — представление для расследования, а не замена системам, ответственным за события. Показывайте источник события и ссылку, время бизнес-события, время его поступления в представление и актуальность представления. Платёж, о котором сообщил провайдер, проводка кошелька и начисление бонуса — разные факты. Связывайте их по сохранённым отношениям, а не объединяйте в необъяснённый зелёный статус «завершено».
При запоздалом поступлении событий сохраняйте причинные связи и идентификаторы источников; сортировка только по времени получения может исказить картину. Перед чувствительной командой получайте текущую запись из ответственного сервиса и применяйте его правила. Устаревшая история в поддержке может оставаться полезной, если это явно обозначено и она не разрешает изменение незаметно. У заметок должны быть автор и обращение; исправления заметок требуют прослеживаемой истории, а не невидимой перезаписи.
В поиске нужны точные фильтры по игроку, бренду, обращению, внутренней транзакции и идентификатору провайдера. Ограничивайте область запроса, возвращаемые поля, итоговые количества и подсказки автодополнения. Пустая страница результатов не защищает данные, если скрытая запись другого бренда попадает в счётчик или выгрузку. Различайте «не найдено в этом представлении» и «транзакции никогда не было»: возможны задержка индексации и ограниченный доступ.
Рассматривайте выгрузку как отдельное действие доступа к данным. Проверяйте полномочия при её запросе, при чтении записей фоновым заданием и при скачивании файла. Скрывайте чувствительные поля, защищайте передачу, фиксируйте фильтр и фактическую область выгрузки, удаляйте сохранённые файлы по истечении срока, установленного политикой хранения. Явно определите поведение при отзыве доступа во время работы задания. Уже скачанный файл нельзя вернуть отзывом роли, поэтому минимизация полей и контроль распространения не менее важны, чем права на скачивание.
Надёжно сохраните результат и защитите историю
Для корректировки сохраняйте личности инициатора и согласующего, обращение, версию предложения, сумму и валюту, решение и контекст политики, исполнителя, идентификатор команды, ссылку на проводку, временные отметки и результат. Отказ или неопределённый результат фиксируйте именно так; ни то ни другое не означает успешную проводку. Заметка «согласовано» в обращении не доказывает, что денежный сервис что-либо зафиксировал.
Осознанно определите границу надёжного сохранения. Если результат команды, проводка и событие аудита находятся в одном транзакционном хранилище, фиксируйте их вместе. Если сервисы разделены, ответственный сервис может сохранить свой результат и событие для последующей доставки; сбой доставки должен оставлять восстанавливаемую работу, а не невидимый пробел. Повторная доставка не должна создавать повторную денежную проводку. Центральный сборщик журналов может быть недоступен, пока локальные подтверждающие записи надёжно сохранены. Если обязательные локальные записи сохранить нельзя, здесь предлагается отклонять чувствительное изменение, а не выполнять его без записи.
Рекомендации OWASP по журналированию предусматривают защиту журналов, обнаружение изменений и ограничение доступа. Они также указывают чувствительные данные, которые следует исключать. Не записывайте пароли, токены доступа и исходные документы, удостоверяющие личность, в обычные журналы; используйте ссылки на материалы с контролируемым доступом.
Режим «только добавление» в приложении не означает, что никто не может изменить базу. Защищайте историю отдельными правами доступа, контролем административных обращений, правилами хранения и защищёнными копиями или хранилищем, подходящим для модели угроз. Обеспечьте обнаружение изменений и расследуйте пробелы в доставке событий. Разделяйте подтверждающие записи бизнес-операций и диагностику безопасности, если у них разные читатели и требования к хранению. Проверяйте возможность получить и понять записи, а не только наличие строки в журнале.
Контролируйте изменения настроек и экстренный доступ
Изменение настроек может затронуть больше игроков, чем ручная корректировка. Оформляйте настройки денег, права на участие, верификации и рисков как версионируемые предложения с чётким перечнем изменений, ответственным, проверяющим, условиями включения и явным решением об откате. Показывайте, применяется ли изменение только к новым решениям или также к уже выполняемой работе. Возврат старых настроек не отменяет автоматически зачисления и инструкции провайдерам, выданные при новых настройках.
Не устанавливайте одно правило согласования для всего. Исправление опечатки в заметке поддержки и изменение финансового лимита имеют разные последствия. Классифицируйте действия, назначьте требования к проверке и определите экстренные исключения до инцидента. Оператор и профильные специалисты устанавливают правила конкретных рынков, ограничения для защиты игроков и обязанности по хранению; программа должна обеспечивать согласованные границы, не создавая обход ради удобства.
Экстренный доступ должен указывать инцидент, предоставленные возможности, область действия, согласующего, когда это осуществимо, срок окончания и ответственного за последующую проверку. Нужны прослеживаемое включение и дальнейшая проверка, а не постоянно доступный «суперадминистратор». Если небольшая команда не может обеспечить независимое согласование круглосуточно, явно обозначьте это операционное ограничение и выберите документированный порядок эскалации с ограниченными полномочиями. Две роли у одного человека не создают независимой проверки. Истечение срока должно запрещать новые привилегированные действия; для работающих заданий его нужно проверять на следующем контролируемом шаге.
Проверьте архитектуру на сложных операционных сценариях
Начните реализацию с полного процесса расследования и корректировки: поиск в разрешённой области, материалы, предложение, независимое согласование, исполнение ответственным сервисом и результат, который можно проверить. Демонстрируйте его на реальных контрактах сервисов, а не только на прототипе экранов. Разбор основных модулей помогает определить границы, которые пересекает действие сотрудника; статья о процессе верификации даёт смежный контекст для обращений, связанных с проверкой личности. Право на корректировку не должно незаметно превращаться в право снять ограничение аккаунта.
- Выход за область доступа: подставьте идентификатор игрока другого бренда в вызов API и запрос выгрузки. Сервер должен отказать, не раскрывая чужую запись.
- Обход согласования: дайте инициатору роль согласующего и попробуйте согласовать собственный запрос, затем измените сумму согласованного предложения. Обе попытки должны быть отклонены с понятным объяснением.
- Конкуренция и потеря ответа: отправьте одну согласованную корректировку параллельно и потеряйте подтверждение. Проверьте фактический учётный регистр и сохранённый результат команды; должен быть один эффект, а не просто одно сообщение об успехе.
- Изменение полномочий: отзовите право сотрудника или включите применимое ограничение аккаунта перед исполнением. Применяйте документированное решение по текущей политике; не исполняйте действие на основании вчерашнего разрешения.
- Сбой сохранения истории: остановите доставку событий, восстановите её и проверьте полноту восстановления без новой проводки. Отдельно вызовите сбой локального сохранения обязательных записей и убедитесь, что выбранная политика запрещает чувствительное изменение.
- Раскрытие через выгрузку: отзовите доступ во время формирования, проверьте ссылки с истёкшим сроком, скрытие полей, область записей и итоговые количества. Сохраните подтверждения фактических результатов проверок.
Попросите поддержку, финансовую службу, специалистов по рискам и инженеров независимо прочитать полученную историю обращения. Если они не могут одинаково определить, что запросили, согласовали и зафиксировали, улучшите записи, прежде чем добавлять экраны. Отслеживайте ожидающие и неопределённые корректировки, возраст согласований, неожиданные отказы в доступе и задержку доставки подтверждающих событий, назначив ответственных за реакцию. Бэк-офис работает успешно, когда сотрудники решают проблему, описанную в обращении, без обхода контроля, а другой человек затем может восстановить принятое решение.
Для смежных границ используйте статью о бонусном движке при настройке условий участия и начислений, статью о платёжной оркестрации при расследовании маршрутизации и неопределённости платежей и статью об аккаунтах игроков при определении состояний аккаунта и прав на действия. Сохраняйте явную ответственность сервисов там, где эти процессы встречаются в интерфейсе сотрудников.
- Спецификация прав: роли, область доступа к записям и полям, разрешённые команды, несовместимые обязанности, контроль предоставления доступа и примеры отклонённых запросов.
- Контракт корректировки: версии предложения и согласования, значимые поля, проверки при исполнении, стабильные идентификаторы, поведение повторных запросов, проверка дублирующих корректировок по одной проблеме и процедура обратной проводки.
- Контракт подтверждающих записей: сохранённые решения и результаты, ссылки на проводки, надёжное локальное сохранение, восстановление событий, контроль доступа, скрытие данных и утверждённые правила хранения.
- Запись приёмки: наблюдаемые результаты выхода за область доступа, самосогласования, изменения данных запроса, конкуренции, отзыва прав, неопределённых результатов и ограничений выгрузки; оставшиеся исключения с ответственными.
Достаточно ли RBAC для защиты бэк-офиса нескольких брендов?
Нет. Роли объединяют возможности, но каждый запрос должен также обеспечивать область доступа к записям и полям и применимые условия политики. Итоговые количества поиска, задания выгрузки и скачивание требуют той же дисциплины, что и экраны отдельных игроков.
Нужен ли второй согласующий для каждого действия сотрудника?
Назначайте требования к согласованию по последствиям действия и утверждённой политике оператора. Независимое согласование полезно для чувствительных финансовых операций и изменений настроек. Не перегружайте обычные обращения ненужными очередями; не допускайте, чтобы экстренное исключение незаметно превращалось в постоянный неограниченный доступ.
Можно ли повторить согласованную корректировку после тайм-аута?
Получите результат исходной команды со стабильным идентификатором или повторите её по правилам контракта. Выясните, зафиксировалось ли денежное движение, прежде чем предлагать замену. Повторный запрос не должен менять согласованные поля или создавать ещё один финансовый эффект; сам по себе новый идентификатор не доказывает обоснованность новой корректировки.
Стоит ли выделять бэк-офис в отдельный микросервис?
Отделяйте интерфейс сотрудников от ответственности за решения. Модульное приложение может обеспечивать эти границы без распределения каждого процесса между сервисами. Разделяйте сервисы, когда это оправдано изоляцией доступа, ответственностью или операционными потребностями, учитывая надёжность работы и сохранения истории между сервисами. Граница сервиса не заменяет авторизацию.
Подготовьте обращение с корректировкой, текущие права сотрудников и пример сохранённого результата. Проверьте, кто может запросить, согласовать и выполнить действие, как работают повторные запросы и объясняют ли записи итоговую проводку. Начните с самого значимого нерешённого операционного риска.
Инсайты
Как спроектировать настраиваемый бонусный движок
Практическое руководство по бонусным правилам в iGaming: условия участия, бюджет кампании, жизненный цикл, расчёт отыгрыша, сверка с кошельком и безопасное изменение настроек. С примерами расчётов и проверками перед запуском.
14 мин чтения
Платёжная оркестрация iGaming: безопасная маршрутизация и сверка результатов
Как выбирать платёжные маршруты и разрешать неопределённость без двойных списаний. Разберите потерянный ответ на депозит, зачисление в кошелёк, вывод средств и сверку расчётов.
14 мин чтения
Архитектура управления аккаунтами игроков на iGaming-платформах
Как проектировать аккаунты игроков с понятными состояниями и ответственностью: проверка личности, ограничения, лимиты, согласия, сессии, сбои провайдеров и практические проверки приёмки.
14 мин чтения