
- player account
- identity
- KYC
- session management
Архитектура управления аккаунтами игроков на iGaming-платформах
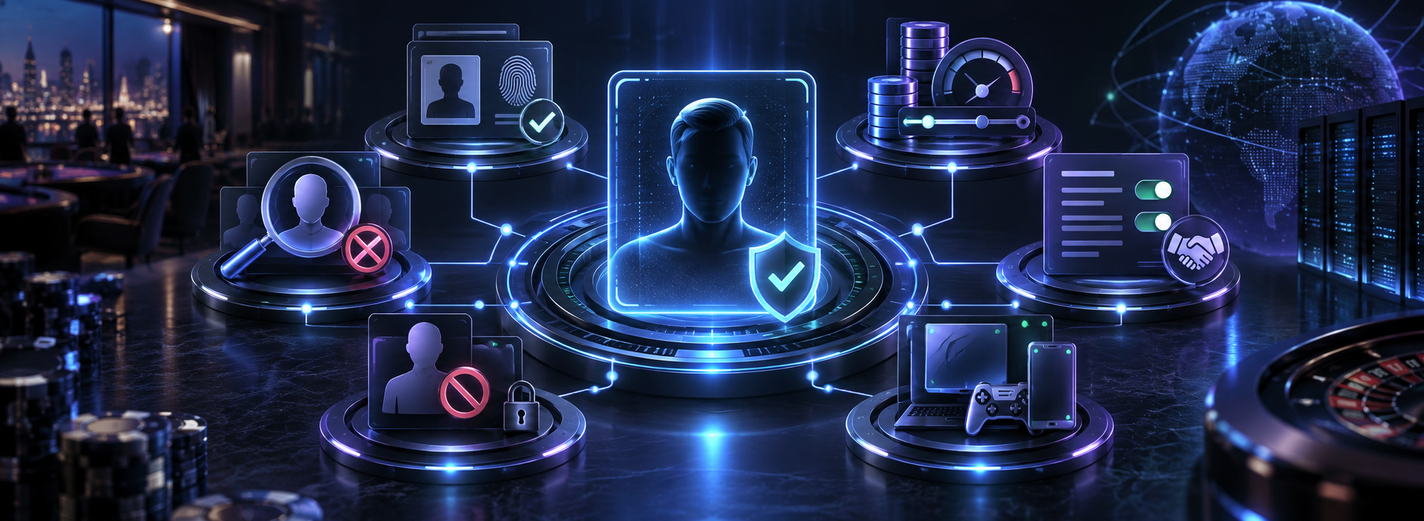
Как проектировать аккаунты игроков с понятными состояниями и ответственностью: проверка личности, ограничения, лимиты, согласия, сессии, сбои провайдеров и практические проверки приёмки.
Игрок подтверждает личность, а затем меняет сведения, которые проверялись. Запоздалый ответ провайдера приходит после наложения ограничений на аккаунт. Игрок активирует самоисключение в одном браузере, пока игра остаётся открытой в другом. Эти случаи показывают, почему управление аккаунтом — больше, чем регистрация и запись профиля.
Управление аккаунтами игроков — player account management, или PAM — связывает идентификационные данные, жизненный цикл аккаунта, право совершать действия и другие предметные области платформы. Архитектура должна объяснять, за какие данные отвечает каждый компонент, как эти данные определяют разрешение на действие и как решение сохраняет силу при одновременном поступлении запросов и событий.
Это руководство предназначено для продуктовых, инженерных и операционных команд, которые проектируют или проверяют iGaming-платформу. В нём предложены рабочая модель состояний, конкретные примеры переходов и перечень проверок приёмки. Примеры — архитектурные подходы, которые нужно адаптировать к утверждённым правилам оператора для рынка и защиты игроков; это не универсальная регуляторная спецификация.
1. Определите границы аккаунта и действия, которыми он управляет
Начните с действий, которыми нужно управлять: создание аккаунта, вход, изменение идентификационных данных, депозит, запуск игры или размещение ставки, запрос на вывод средств, изменение лимита и обращение в поддержку. Определите условия для каждого действия отдельно. Одного флага «активен» недостаточно.
Например, запрет на новую игру — иное решение, чем запрет доступа к выпискам, поддержке или разрешённой процедуре возврата средств. Явно определите эти пути вместе с ответственными командами оператора. Общая проверка блокировки аккаунта не должна незаметно решать судьбу всех финансовых и сервисных операций.
- PAM: отвечает за постоянные идентификаторы аккаунтов, изменения профиля и жизненный цикл аккаунта. Определите область действия идентификаторов между брендами, операторами и рынками.
- Аутентификация: отвечает за учётные данные, факторы аутентификации и сессии. Аутентифицированная сессия устанавливает, кто обращается к системе; сама по себе она не разрешает играть.
- Проверка личности: отвечает за дела проверки, переданные версии идентификационных данных, подтверждения и решения. Ответ провайдера — входные данные для этого процесса, а не полномочие снять все ограничения аккаунта.
- Защита игроков: отвечает за применимые самоисключения, лимиты и область их действия. Укажите, какие меры охватывают один аккаунт, несколько брендов или более широкую систему.
- Кошелёк и платежи: отвечают за финансовые проводки и результаты платежей. PAM предоставляет сведения о допустимости действий и ссылки на идентификационные данные, не превращаясь во второй реестр балансов.
Для оператора, на которого распространяется британское условие LCCP 17.1.1, личность должна быть установлена до допуска к азартным играм. Условие также ограничивает запросы информации на этапе вывода, если её можно было обоснованно запросить раньше, с учётом иных юридических обязанностей. Подтвердите применимость: другим рынкам нужны собственные утверждённые правила.
Эти границы следует явно определить при разработке платформы казино и интеграции платежей и KYC. Выбирайте границы хранения и развёртывания после определения ответственности, требований к согласованности и поведения при сбоях. Хорошо отделённый модуль может быть подходящим решением и без выделения в отдельный сетевой сервис.
2. Разделите жизненный цикл, проверку личности и ограничения
Моделируйте независимые измерения вместо бесконечно растущего поля статуса. Аккаунт может быть одновременно открытым, с подтверждённой личностью и с действующим самоисключением. Если эти факты объединены в одно перечисление, последующее обновление «проверен» может случайно затереть самоисключение.
- Жизненный цикл аккаунта: возможные состояния — незавершённая регистрация, открыт, запрошено закрытие и закрыт. Определите повторное открытие отдельно; новый вход не должен автоматически отменять закрытие.
- Дело проверки личности: не начато, отправлено, ожидается результат, одобрено, отклонено и ручная проверка описывают состояние дела. Храните версии идентификационных данных и правил, на которые распространяется решение; определите условия повторной оценки.
- Ограничения: записывайте каждое основание отдельно, включая источник, время вступления в силу, область действия и разрешённый порядок снятия. Отмена одного основания не должна снимать другие ограничения.
- Лимиты: храните правило, период измерения, валюту, часовой пояс, расписание вступления в силу и достоверные данные использования. Отделяйте запрошенное изменение от уже действующего.
- Согласия и предпочтения: записывайте цель, канал, версию уведомления и историю предоставления или отзыва согласия. Маркетинговые предпочтения не должны подменять право на игру или универсальное юридическое основание для любого использования данных.
- Состояние сессии: отслеживайте создание, уровень подтверждения аутентификации, срок действия и отзыв сессии независимо от бизнес-состояния аккаунта.
Рассчитывайте допустимость конкретного действия на основе этих фактов по правилам с определённой версией. Причина решения должна быть понятна операционной команде; игроку нужно подходящее объяснение без раскрытия чувствительных антифрод-правил.
Производный флаг «может играть» может быть удобен для интерфейса или отчётности. Он не должен становиться отдельно редактируемым источником истины, расходящимся с самоисключениями, проверкой личности или лимитами. Назначьте ответственного за окончательное решение и определите, как потребители данных выявляют устаревшую информацию.
3. Проследите путь от регистрации до первого разрешённого действия
Пройдите один сценарий от создания аккаунта до разрешённого действия, связанного с денежной операцией. Цель — найти решения и надёжно сохранённые записи, а не нарисовать на схеме каждый сервис.
- Регистрация: выдайте постоянный ID аккаунта, проверьте утверждённые правила уникальности и сохраните принятые регистрационные данные. Повторная отправка не должна случайно создавать два аккаунта.
- Передача идентификационных данных: создайте дело проверки, связанное с аккаунтом и конкретной версией данных личности. Передавайте только сведения, необходимые по контракту провайдера.
- Ответ провайдера: подтвердите подлинность уведомления согласованным способом, надёжно сохраните его идентификатор и сопоставьте результат с нужным делом. Успешный HTTP-ответ должен подтверждать именно ту обработку, которую интеграция действительно гарантирует.
- Решение о допустимости: оцените применимый результат проверки вместе с текущими ограничениями и правилами. Одобрение дела не должно автоматически открывать закрытый аккаунт или снимать самоисключение.
- Защищённое действие: повторно проверьте необходимые разрешения в сервисе, который принимает депозит, ставку или запрос игры. Свяжите решение, аккаунт и финансовую операцию проверяемыми идентификаторами.
- Операционный интерфейс: показывайте актуальные факты, причины решений и незавершённую работу, чтобы поддержке не приходилось угадывать допустимость действий по панели провайдера.
Предотвращайте гонки между проверкой разрешения и приёмом действия. Для мер, которые должны вступать в силу немедленно, асинхронно обновляемого кеша недостаточно. В зависимости от границы используйте транзакцию, последовательную обработку или проверку актуальной версии у ответственного компонента, согласованную с приёмом операции; определите судьбу уже выполняющихся запросов.
Для лимитов по сумме проверка доступного остатка и увеличение использованного объёма отдельным шагом могут пропустить два одновременных запроса. Ответственному компоненту нужен атомарный резерв или равноценный контроль конкурентного доступа с явными правилами освобождения и окончательного учёта. До выбора алгоритма определите, считает ли правило попытки, принятые платежи, ставки или другую величину.
Отделяйте допустимость действий аккаунта от результатов транзакций. Отказ в разрешении не должен стирать корректную историческую проводку, а изменение аккаунта — молча отменять уже причитающийся расчёт. Финансовой подсистеме нужен собственный утверждённый порядок обработки незавершённых операций.
4. Сделайте переходы состояний явными и проверяемыми
Для каждой команды укажите исполнителя, предыдущее состояние, условия допуска, новое состояние, надёжно сохраняемые изменения, публикуемые факты и реакцию на сбой. Включите версию аккаунта или дела, чтобы выявлять конфликтующие обновления. Используйте переходы, разрешённые сервером, вместо возможности передать с клиента произвольный целевой статус.
Четыре случая переходов, которые стоит проверить
- Одобрение проверки личности: доверенный результат для текущего дела может перевести его из ожидания в одобренное. Сначала подтвердите версию идентификационных данных и необходимые доказательства. Пересчитайте разрешённые действия; сохраняйте закрытие, самоисключение и прочие ограничения.
- Активация самоисключения: сохраните область действия и время вступления в силу, затем обеспечьте соответствующие запреты на игру во всех нужных точках входа и сессиях. Возвращайте успех в соответствии с определённой гарантией применения; не объявляйте завершение, пока обязательные потребители остаются незащищёнными.
- Изменение лимита: проверьте запрошенное значение и применимые правила немедленного изменения или периода ожидания. Сохраняйте текущий лимит до момента, когда новый вправе вступить в силу. Показывайте оба значения и время начала действия.
- Закрытие аккаунта и возможное повторное открытие: сохраните причину и обработайте незавершённые финансовые и операционные задачи по утверждённым процедурам. Для повторного открытия нужны новый разрешённый переход и применимые проверки; аутентификация или ответ KYC не могут выполнять его неявно.
Это намеренно отдельные переходы, а не универсальная последовательность «зарегистрирован → проверен → активен → закрыт». Решения по проверке и ограничения продолжают меняться в течение жизненного цикла. Схема, описывающая только успешную регистрацию, оставляет более сложное операционное поведение неопределённым.
Храните время события и время получения отдельно, если внешние сообщения могут опаздывать. Не выбирайте итоговый статус исключительно по последнему приходу или времени провайдера. Сопоставляйте дело, идентификатор события и локальную версию; разбирайте конфликтующие решения через утверждённую процедуру проверки.
Выявление дубликатов также требует правил. Нормализованные контакты или совпадения идентификационных данных могут выявить кандидата, но не доказывают принадлежность двух аккаунтов одному человеку. Где уместно, обеспечьте уникальность ограничениями хранилища, направляйте неоднозначные совпадения на проверку и сохраняйте происхождение данных при связывании записей. Никогда не объединяйте кошельки только из-за совпадения полей профиля.
5. Проверяйте актуальные права в сессиях и инструментах сотрудников
Рекомендации OWASP по авторизации предусматривают запрет по умолчанию и проверку разрешений при каждом запросе. Применяйте проверки к конкретному действию, аккаунту и контексту оператора, включая межсервисные запросы.
Разделяйте аутентификацию безопасности и бизнес-разрешения. Сессия может сохранять силу для разрешённого обращения в поддержку, пока игра запрещена. И наоборот: подтверждённый аккаунт не делает украденную или отозванную сессию допустимой. Проверяйте оба условия у соответствующего ресурса.
Обеспечьте отзыв доступа за пределами браузера
Руководство OWASP по управлению сессиями требует контроля срока действия и прекращения сессий на сервере. Удаление cookie в браузере само по себе не аннулирует другую копию сессии.
Определите, как выход, восстановление учётных данных, подозрение на компрометацию и административный отзыв влияют на все соответствующие сессии и средства обновления доступа. При использовании самодостаточных токенов удаление refresh-токена не обязательно аннулирует уже выданный access-токен. Если нужен быстрый отзыв, используйте серверную сессию или проверку отзыва либо версии и зафиксируйте оставшееся окно действительности.
Не полагайтесь на следующую загрузку страницы для применения изменившегося запрета на игру. Проверяйте уже открытые игровые сессии, мобильные клиенты, прямые API и уведомления провайдеров. Определите, какие протоколы провайдера позволяют остановить новые действия и какие незавершённые результаты всё ещё требуют расчёта.
Дайте сотрудникам более узкие полномочия, чем API аккаунта
- Разделяйте обязанности: отличайте просмотр профиля, просмотр документов личности, изменение ограничений, рассмотрение KYC и разрешение финансовых корректировок.
- Проверяйте область доступа к объекту: учитывайте права сотрудника на оператора, бренд и дело, а не только название роли. Замена ID аккаунта в запросе не должна раскрывать данные другого игрока.
- Записывайте чувствительные действия: сохраняйте исполнителя, причину, согласование при необходимости, предыдущее и итоговое состояния, версию правил и ссылку на дело в журнале аудита, защищённом от незаметных изменений.
- Защищайте восстановление: подтверждайте принадлежность аккаунта утверждённым способом, ограничивайте частоту попыток злоупотребления и применяйте дополнительную аутентификацию для чувствительных изменений. Если поддержке разрешено действовать от имени игрока, нужны явные границы и видимые записи аудита.
Применяйте сопоставимые меры к экспорту, пакетным инструментам и заданиям по расписанию. Тщательно защищённый экран сотрудника мало что гарантирует, если скрипт импорта способен перезаписать ограничения без проверки тех же полномочий.
6. Учтите сбои провайдеров, восстановление и чувствительные данные
Тайм-аут провайдера означает, что результат может быть неизвестен; он не означает провал проверки или безопасность повторной отправки дела. Надёжно сохраняйте идентификатор дела и сверяйте состояние по нему до повторения операции, которая может создать дубликат.
- Повторное или воспроизведённое уведомление: определите событие провайдера и примените разрешённый переход один раз. Повтор не должен создавать второе одобрение, уведомление или действие аудита.
- Результат не по порядку: сохраните подтверждения, проверьте версии дела и данных и не допускайте замены более нового разрешённого решения старым результатом.
- Несопоставленный результат: изолируйте его для расследования вместо привязки к аккаунту по нечёткому совпадению имени или email.
- Недоступность провайдера: оставляйте затронутые дела в ожидании, показывайте правдивый статус и предоставьте очередь проверки с назначенным ответственным. Не превращайте отсутствие доказательств в разрешение.
- Локальная запись успешна, но публикация не удалась: используйте надёжный механизм публикации, например transactional outbox, чтобы потребители могли получить зафиксированное изменение после восстановления.
- Недоступность сервиса состояний или кеша: определите реакцию для каждого действия. Если необходимое право не удаётся установить, отклоните или отложите контролируемое действие; отдельно определите разрешённые пути чтения и поддержки.
Сверка должна сопоставлять дела провайдера, локальные решения и позиции обработки потребителей. Приоритетны неприменённые ограничения, нерешённые дела и несовпадающие версии данных личности; назначьте ответственного и порог передачи на следующий уровень. Длина очереди сама по себе не покажет, что одно серьёзное расхождение ожидает слишком долго.
Рассматривайте документы личности как отдельный чувствительный актив. Ограничивайте доступ, шифруйте хранение и передачу, не помещайте исходные документы и токены в логи и используйте синтетические либо надлежащим образом обезличенные тестовые данные. Определяйте хранение и удаление по цели и применимым обязанностям, включая исключения, требующие разрешённого сохранения.
Закрытие аккаунта — не то же действие, что удаление всех записей. Задокументируйте, что можно удалить, что должно остаться, кто разрешает исключение и как удаление распространяется на провайдеров и резервные копии в рамках согласованного жизненного цикла. При этом требование аудита не должно служить поводом бессрочно хранить каждый документ личности.
7. Внедряйте поэтапно и принимайте архитектуру по доказательствам
Создавайте небольшие этапы, проверяющие реальную границу контроля: зарегистрировать и идентифицировать аккаунт; обработать одно дело проверки; разрешить одно защищённое действие; распространить одно ограничение; восстановить одну отказавшую интеграцию. Включайте в каждый этап рабочий процесс сотрудника и подтверждения аудита.
Перед миграцией сопоставьте старые идентификаторы, значения статусов и неоднозначные ограничения. Прежнее значение «активен» не доказывает актуальное подтверждение личности или отсутствие самоисключения. Сверяйте записи с ответственными источниками, отделяйте неоднозначные дела для проверки и фиксируйте порядок обработки незавершённых транзакций.
Задайте операционные показатели с определёнными начальным и конечным событиями: возраст нерешённых дел проверки, задержка от фиксации ограничения до применения на каждой обязательной границе, расхождения сверки, задержка отзыва сессий и попытки неразрешённых переходов. Устанавливайте пороги по утверждённым правилам и возможностям операционной команды, а не придумывайте универсальные числа.
Принимайте архитектуру по репрезентативным проверкам сбоев и конкурентного доступа. Для каждой сохраните разрешённые и запрещённые действия, итоговые записи, состояние потребителей и журнал аудита. Успешная демонстрация регистрации не доказывает, что ограничение выдержит запоздалое уведомление или второй девайс.
Общая модель интеграции рассмотрена в статье «Как взаимодействуют основные модули iGaming-платформы». Дополните эту архитектуру аккаунта материалами «Проектирование надёжного кошелька и реестра транзакций для iGaming» и «Построение процессов KYC и проверки игроков в iGaming».
Связанная архитектура и первоисточники
Работу сотрудников разбирает статья «Архитектура бэк-офиса iGaming: роли, процессы и проверяемость действий», а границы развёртывания — «Модульная архитектура iGaming-платформы: основные области и границы».
- OWASP: рекомендации по авторизации
- OWASP: рекомендации по управлению сессиями
- Gambling Commission: условие LCCP 17.1.1 — проверка личности клиента
Сценарии приёмки
- Запоздалая проверка после самоисключения: отправьте дело, активируйте применимое самоисключение и доставьте одобрение дважды. Дело может обновиться по своим правилам, но самоисключение сохраняется, а соответствующие игровые действия запрещены на каждом обязательном канале.
- Изменённые данные личности: измените значимое идентификационное поле во время ожидания проверки и доставьте результат старого дела. Он не должен подтверждать новую версию данных; операционная команда видит, почему нужна повторная оценка или рассмотрение.
- Одновременное использование лимита: отправьте два корректных запроса, общая сумма которых превышает остаток лимита. Утверждённые правила учёта соблюдаются без двойного резервирования, а повторные запросы возвращают исходный результат.
- Отзыв и разрешённое восстановление: отзовите одну из нескольких сессий и попробуйте защищённые вызовы с её прежними учётными данными. Доступ соответствует зафиксированной гарантии отзыва; разрешённый путь восстановления или возврата средств работает без восстановления права на игру.
Управление аккаунтом игрока — то же самое, что аутентификация?
Нет. Аутентификация устанавливает, кто отправляет запрос, и управляет учётными данными и сессиями. PAM управляет жизненным циклом аккаунта и связывает факты, определяющие допустимость бизнес-действий. За проверку личности, самоисключения, лимиты и финансовое состояние отвечают отдельные компоненты. Корректному запросу нужны допустимая сессия и разрешение на конкретное действие; ни успешный вход, ни одобренная проверка личности не разрешают все операции.
Нужно ли выделять PAM в микросервис?
Не обязательно. Начните с ответственности за предметные области, требований к согласованности, возможностей команды и границ сбоев. Модуль внутри платформы может соблюдать те же контракты, что и отдельный сервис. Выделение полезно, когда независимая ответственность, развёртывание или изоляция оправдывают сетевые вызовы и операционные расходы. До распределения проверок допустимости докажите, как будут обрабатываться ограничения, одновременные запросы и недоступные зависимости.
Может ли KYC-провайдер перевести аккаунт в активное состояние?
Провайдер может передать подтверждения или результат дела через интеграцию с проверкой подлинности. Платформа должна сопоставить результат с правильным делом и версией данных личности, а затем применить собственные утверждённые правила допустимости. Ответ не должен снимать другие ограничения, повторно открывать закрытый аккаунт или одобрять устаревшие данные. Недостающие или противоречивые подтверждения требуют явного состояния ожидания либо проверки.
Что происходит с выводом средств при ограничении аккаунта?
Определяйте вывод, возвраты и другие процедуры возврата средств отдельно от новой игры, опираясь на применимые обязанности оператора и утверждённые процедуры. Избегайте общего правила состояния аккаунта, которое без обоснованной политики запрещает все действия. Фиксируйте, почему нужны сведения или проверка, кто отвечает за дело и что может выполняться. Правила должны одобрить соответствующие юридические и комплаенс-специалисты; общая техническая архитектура не определяет порядок для каждого рынка.
Подготовьте один реальный сценарий игрока, текущие состояния аккаунта и проверки личности, контракты провайдеров и случаи ограничений или восстановления, которые сложно объяснить. SPINDO.TECH поможет определить ответственность, устранить пробелы контроля и сформировать этапы реализации с проверяемыми критериями приёмки.
Инсайты
Проектирование iGaming-кошелька: как объяснить каждый баланс
Спроектируйте кошелёк, который объясняет депозиты, резервы, ставки, выплаты и корректировки по сохранённым записям. Разберите сбалансированные проводки, атомарные решения о расходовании, защиту от повторов и сверку с конкретными критериями проверки.
14 мин чтения
Бэк-офис iGaming: права, согласование и доказательства для аудита
Как сделать действия сотрудников проверяемыми: разграничить доступ, организовать независимое согласование, безопасно корректировать баланс и защитить историю операций.
14 мин чтения
Модульная архитектура iGaming: кто отвечает за правило, запись и восстановление?
Спроектируйте полезные границы между учётными записями, кошельком, играми, платежами и бонусами. Проследите ставку со смешанным финансированием до поздней отмены и проверьте контракты модулей.
14 мин чтения