
- player account
- identity
- KYC
- session management
Архітектура керування обліковими записами гравців на платформах iGaming
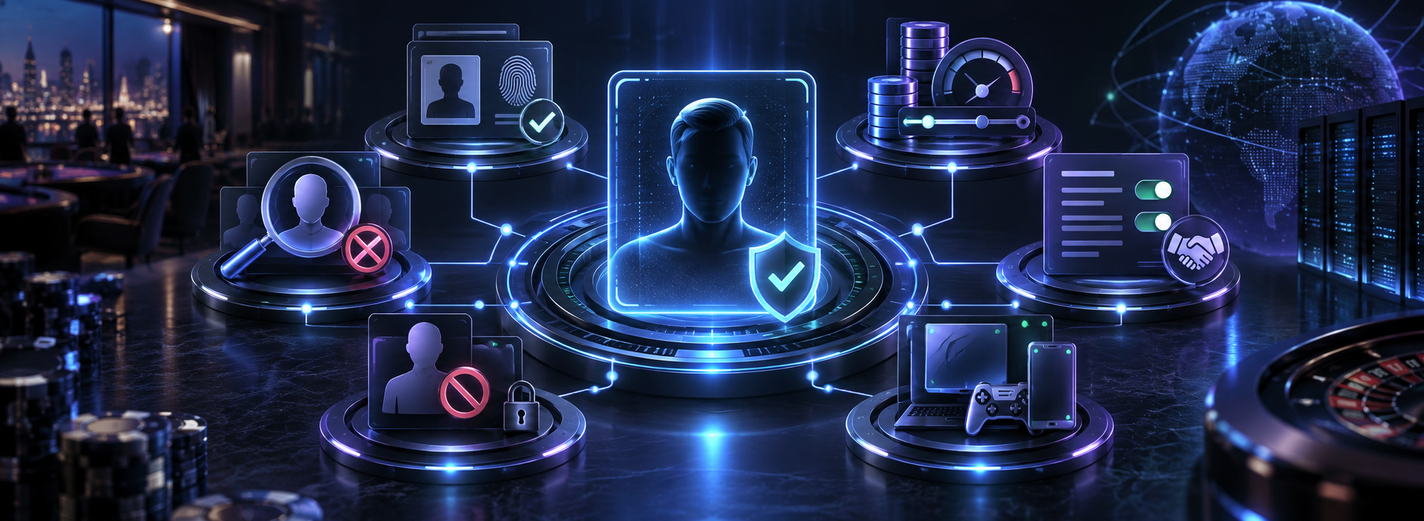
Як проєктувати облікові записи гравців із чіткими станами й відповідальністю: перевірка особи, обмеження, ліміти, згоди, сесії, збої провайдерів і практичні перевірки приймання.
Гравець підтверджує особу, а потім змінює відомості, які перевірялися. Запізніла відповідь провайдера надходить після обмеження облікового запису. Гравець активує самовиключення в одному браузері, поки гра залишається відкритою в іншому. Ці випадки показують, чому керування обліковим записом — більше, ніж реєстрація та запис профілю.
Керування обліковими записами гравців — player account management, або PAM — пов’язує ідентифікаційні дані, життєвий цикл облікового запису, право виконувати дії та інші предметні області платформи. Архітектура має пояснювати, за які дані відповідає кожен компонент, як ці дані визначають дозвіл на дію та як рішення залишається чинним, коли запити й події надходять одночасно.
Цей посібник призначено для продуктових, інженерних та операційних команд, які проєктують або перевіряють платформу iGaming. Він пропонує робочу модель станів, конкретні приклади переходів і перелік перевірок приймання. Приклади — архітектурні підходи, які потрібно адаптувати до затверджених правил оператора для ринку й захисту гравців; це не універсальна регуляторна специфікація.
1. Визначте межі облікового запису й дії, якими він керує
Почніть із дій, якими потрібно керувати: створення облікового запису, вхід, зміна ідентифікаційних даних, депозит, запуск гри або розміщення ставки, запит на виведення коштів, зміна ліміту та звернення до підтримки. Визначте умови для кожної дії окремо. Одного прапорця «активний» недостатньо.
Наприклад, заборона на нову гру — інше рішення, ніж заборона доступу до виписок, підтримки або дозволеної процедури повернення коштів. Явно визначте ці шляхи разом із відповідальними командами оператора. Загальна перевірка блокування облікового запису не має непомітно вирішувати долю всіх фінансових і сервісних операцій.
- PAM: відповідає за сталі ідентифікатори облікових записів, зміни профілю й життєвий цикл запису. Визначте область дії ідентифікаторів між брендами, операторами й ринками.
- Автентифікація: відповідає за облікові дані, фактори автентифікації й сесії. Автентифікована сесія встановлює, хто звертається до системи; сама по собі вона не дозволяє грати.
- Перевірка особи: відповідає за справи перевірки, передані версії ідентифікаційних даних, докази й рішення. Відповідь провайдера — вхідні дані для цього процесу, а не повноваження зняти всі обмеження облікового запису.
- Захист гравців: відповідає за застосовні самовиключення, ліміти й область їхньої дії. Укажіть, які заходи охоплюють один обліковий запис, кілька брендів або ширшу систему.
- Гаманець і платежі: відповідають за фінансові проведення та результати платежів. PAM надає відомості про допустимість дій і посилання на ідентифікаційні дані, не перетворюючись на другий реєстр балансів.
Для оператора, на якого поширюється британська умова LCCP 17.1.1, особу потрібно встановити до допуску до азартних ігор. Умова також обмежує запити інформації на етапі виведення, якщо її можна було обґрунтовано запросити раніше, з урахуванням інших юридичних обов’язків. Підтвердьте застосовність: іншим ринкам потрібні власні затверджені правила.
Ці межі слід явно визначити під час розробки платформи казино та інтеграції платежів і KYC. Обирайте межі зберігання й розгортання після визначення відповідальності, вимог до узгодженості та поведінки при збоях. Добре відокремлений модуль може бути доречним рішенням і без виділення в окремий мережевий сервіс.
2. Розділіть життєвий цикл, перевірку особи й обмеження
Моделюйте незалежні виміри замість поля статусу, що постійно розростається. Обліковий запис може бути одночасно відкритим, із підтвердженою особою та з чинним самовиключенням. Якщо ці факти об’єднано в одне перелічення, пізніше оновлення «перевірено» може випадково перезаписати самовиключення.
- Життєвий цикл облікового запису: можливі стани — незавершена реєстрація, відкритий, запитано закриття та закритий. Визначте повторне відкриття окремо; новий вхід не має автоматично скасовувати закриття.
- Справа перевірки особи: не розпочато, надіслано, очікується результат, схвалено, відхилено та ручна перевірка описують стан справи. Зберігайте версії ідентифікаційних даних і правил, на які поширюється рішення; визначте умови повторного оцінювання.
- Обмеження: записуйте кожну підставу окремо, включно з джерелом, часом набуття чинності, областю дії та дозволеним порядком зняття. Скасування однієї підстави не має знімати інші обмеження.
- Ліміти: зберігайте правило, період вимірювання, валюту, часовий пояс, графік набуття чинності та достовірні дані використання. Відокремлюйте запитану зміну від уже чинної.
- Згоди й уподобання: записуйте мету, канал, версію повідомлення та історію надання або відкликання згоди. Маркетингові вподобання не мають підміняти право на гру або універсальну юридичну підставу для будь-якого використання даних.
- Стан сесії: відстежуйте створення, рівень підтвердження автентифікації, строк дії та відкликання сесії незалежно від бізнес-стану облікового запису.
Обчислюйте допустимість конкретної дії на основі цих фактів за правилами з визначеною версією. Причина рішення має бути зрозуміла операційній команді; гравцеві потрібне відповідне пояснення без розкриття чутливих правил протидії шахрайству.
Похідний прапорець «може грати» може бути зручним для інтерфейсу або звітності. Він не має ставати окремо редагованим джерелом істини, що розходиться із самовиключеннями, перевіркою особи або лімітами. Призначте відповідального за остаточне рішення й визначте, як споживачі даних виявляють застарілу інформацію.
3. Простежте шлях від реєстрації до першої дозволеної дії
Пройдіть один сценарій від створення облікового запису до дозволеної дії, пов’язаної з грошовою операцією. Мета — знайти рішення й надійно збережені записи, а не намалювати на схемі кожен сервіс.
- Реєстрація: видайте сталий ID облікового запису, перевірте затверджені правила унікальності та збережіть прийняті реєстраційні дані. Повторне надсилання не має випадково створювати два записи.
- Передача ідентифікаційних даних: створіть справу перевірки, пов’язану з обліковим записом і конкретною версією даних особи. Передавайте лише відомості, необхідні за контрактом провайдера.
- Відповідь провайдера: підтвердьте справжність сповіщення погодженим способом, надійно збережіть його ідентифікатор і зіставте результат із потрібною справою. Успішна HTTP-відповідь має підтверджувати саме ту обробку, яку інтеграція справді гарантує.
- Рішення про допустимість: оцініть застосовний результат перевірки разом із поточними обмеженнями й правилами. Схвалення справи не має автоматично відкривати закритий обліковий запис або знімати самовиключення.
- Захищена дія: повторно перевірте необхідні дозволи в сервісі, який приймає депозит, ставку або запит гри. Пов’яжіть рішення, обліковий запис і фінансову операцію перевірюваними ідентифікаторами.
- Операційний інтерфейс: показуйте актуальні факти, причини рішень і незавершену роботу, щоб підтримці не доводилося вгадувати допустимість дій за панеллю провайдера.
Запобігайте гонкам між перевіркою дозволу й прийманням дії. Для заходів, які мають набути чинності негайно, асинхронно оновлюваного кешу недостатньо. Залежно від межі використовуйте транзакцію, послідовну обробку або перевірку актуальної версії у відповідального компонента, узгоджену з прийманням операції; визначте долю запитів, які вже виконуються.
Для лімітів за сумою перевірка доступного залишку й збільшення використаного обсягу окремим кроком можуть пропустити два одночасні запити. Відповідальному компоненту потрібен атомарний резерв або рівноцінний контроль конкурентного доступу з явними правилами звільнення й остаточного обліку. До вибору алгоритму визначте, чи враховує правило спроби, прийняті платежі, ставки або іншу величину.
Відокремлюйте допустимість дій облікового запису від результатів транзакцій. Відмова в дозволі не має стирати коректне історичне проведення, а зміна запису — мовчки скасовувати вже належний розрахунок. Фінансовій підсистемі потрібен власний затверджений порядок обробки незавершених операцій.
4. Зробіть переходи станів явними й перевірюваними
Для кожної команди вкажіть виконавця, попередній стан, умови допуску, новий стан, надійно збережені зміни, опубліковані факти й реакцію на збій. Додайте версію облікового запису або справи, щоб виявляти конфліктні оновлення. Використовуйте переходи, дозволені сервером, замість можливості передати з клієнта довільний цільовий статус.
Чотири випадки переходів, які варто перевірити
- Схвалення перевірки особи: довірений результат для поточної справи може перевести її з очікування у схвалений стан. Спочатку підтвердьте версію ідентифікаційних даних і необхідні докази. Перерахуйте дозволені дії; зберігайте закриття, самовиключення та інші обмеження.
- Активація самовиключення: збережіть область дії та час набуття чинності, потім забезпечте відповідні заборони на гру в усіх потрібних точках входу й сесіях. Повертайте успіх відповідно до визначеної гарантії застосування; не оголошуйте завершення, поки обов’язкові споживачі залишаються незахищеними.
- Зміна ліміту: перевірте запитане значення та застосовні правила негайної зміни або періоду очікування. Зберігайте поточний ліміт до моменту, коли новий має право набути чинності. Показуйте обидва значення й час початку дії.
- Закриття облікового запису й можливе повторне відкриття: збережіть причину та обробіть незавершені фінансові й операційні завдання за затвердженими процедурами. Для повторного відкриття потрібні новий дозволений перехід і застосовні перевірки; автентифікація або відповідь KYC не можуть виконувати його неявно.
Це навмисно окремі переходи, а не універсальна послідовність «зареєстрований → перевірений → активний → закритий». Рішення щодо перевірки й обмеження продовжують змінюватися впродовж життєвого циклу. Схема, що описує лише успішну реєстрацію, залишає складнішу операційну поведінку невизначеною.
Зберігайте час події та час отримання окремо, якщо зовнішні повідомлення можуть запізнюватися. Не обирайте підсумковий статус лише за останнім надходженням або часом провайдера. Зіставляйте справу, ідентифікатор події й локальну версію; розглядайте конфліктні рішення через затверджену процедуру перевірки.
Виявлення дублікатів також потребує правил. Нормалізовані контакти або збіги ідентифікаційних даних можуть виявити кандидата, але не доводять належність двох облікових записів одній людині. Де доречно, забезпечте унікальність обмеженнями сховища, направляйте неоднозначні збіги на перевірку та зберігайте походження даних при пов’язуванні записів. Ніколи не об’єднуйте гаманці лише через збіг полів профілю.
5. Перевіряйте актуальні права в сесіях та інструментах співробітників
Рекомендації OWASP щодо авторизації передбачають заборону за замовчуванням і перевірку дозволів при кожному запиті. Застосовуйте перевірки до конкретної дії, облікового запису й контексту оператора, включно з міжсервісними запитами.
Розділяйте автентифікацію безпеки та бізнес-дозволи. Сесія може залишатися чинною для дозволеного звернення до підтримки, поки гра заборонена. І навпаки: підтверджений обліковий запис не робить викрадену або відкликану сесію допустимою. Перевіряйте обидві умови біля відповідного ресурсу.
Забезпечте відкликання доступу за межами браузера
Посібник OWASP із керування сесіями вимагає контролю строку дії та припинення сесій на сервері. Видалення cookie у браузері саме по собі не анулює іншу копію сесії.
Визначте, як вихід, відновлення облікових даних, підозра на компрометацію й адміністративне відкликання впливають на всі відповідні сесії та засоби оновлення доступу. За використання самодостатніх токенів видалення refresh-токена не обов’язково анулює вже виданий access-токен. Якщо потрібне швидке відкликання, використовуйте серверну сесію або перевірку відкликання чи версії та зафіксуйте залишкове вікно чинності.
Не покладайтеся на наступне завантаження сторінки для застосування зміненої заборони на гру. Перевіряйте вже відкриті ігрові сесії, мобільні клієнти, прямі API та сповіщення провайдерів. Визначте, які протоколи провайдера дозволяють зупинити нові дії та які незавершені результати все ще потребують розрахунку.
Надайте співробітникам вужчі повноваження, ніж API облікового запису
- Розділяйте обов’язки: відрізняйте перегляд профілю, перегляд документів особи, зміну обмежень, розгляд KYC і дозвіл фінансових коригувань.
- Перевіряйте область доступу до об’єкта: ураховуйте права співробітника на оператора, бренд і справу, а не лише назву ролі. Заміна ID облікового запису в запиті не має розкривати дані іншого гравця.
- Записуйте чутливі дії: зберігайте виконавця, причину, погодження за потреби, попередній і підсумковий стани, версію правил і посилання на справу в журналі аудиту, захищеному від непомітних змін.
- Захищайте відновлення: підтверджуйте належність облікового запису затвердженим способом, обмежуйте частоту спроб зловживання та застосовуйте додаткову автентифікацію для чутливих змін. Якщо підтримці дозволено діяти від імені гравця, потрібні явні межі й видимі записи аудиту.
Застосовуйте зіставні заходи до експорту, пакетних інструментів і завдань за розкладом. Ретельно захищений екран співробітника мало що гарантує, якщо скрипт імпорту здатний перезаписати обмеження без перевірки тих самих повноважень.
6. Урахуйте збої провайдерів, відновлення й чутливі дані
Тайм-аут провайдера означає, що результат може бути невідомим; він не означає провал перевірки або безпечність повторного надсилання справи. Надійно зберігайте ідентифікатор справи й звіряйте стан за ним до повторення операції, яка може створити дублікат.
- Повторне або відтворене сповіщення: визначте подію провайдера й застосуйте дозволений перехід один раз. Повтор не має створювати друге схвалення, повідомлення або дію аудиту.
- Результат не за порядком: збережіть докази, перевірте версії справи й даних і не допускайте заміни новішого дозволеного рішення старим результатом.
- Незіставлений результат: ізолюйте його для розслідування замість прив’язування до облікового запису за нечітким збігом імені або email.
- Недоступність провайдера: залишайте відповідні справи в очікуванні, показуйте правдивий статус і надайте чергу перевірки з призначеним відповідальним. Не перетворюйте відсутність доказів на дозвіл.
- Локальний запис успішний, але публікація не вдалася: використовуйте надійний механізм публікації, наприклад transactional outbox, щоб споживачі могли отримати зафіксовану зміну після відновлення.
- Недоступність сервісу станів або кешу: визначте реакцію для кожної дії. Якщо необхідне право не вдається встановити, відхиліть або відкладіть контрольовану дію; окремо визначте дозволені шляхи читання й підтримки.
Звіряння має зіставляти справи провайдера, локальні рішення й позиції обробки споживачів. Пріоритетні незастосовані обмеження, невирішені справи та невідповідні версії даних особи; призначте відповідального й поріг передачі на наступний рівень. Сама довжина черги не покаже, що одна серйозна розбіжність очікує надто довго.
Розглядайте документи особи як окремий чутливий актив. Обмежуйте доступ, шифруйте зберігання й передачу, не додавайте вихідні документи й токени до логів і використовуйте синтетичні або належним чином знеособлені тестові дані. Визначайте зберігання й видалення за метою та застосовними обов’язками, включно з винятками, що потребують дозволеного збереження.
Закриття облікового запису — не та сама дія, що видалення всіх записів. Задокументуйте, що можна видалити, що має залишитися, хто дозволяє виняток і як видалення поширюється на провайдерів та резервні копії в межах погодженого життєвого циклу. Водночас вимога аудиту не має ставати приводом безстроково зберігати кожен документ особи.
7. Упроваджуйте поетапно й приймайте архітектуру за доказами
Створюйте невеликі етапи, що перевіряють реальну межу контролю: зареєструвати й ідентифікувати обліковий запис; обробити одну справу перевірки; дозволити одну захищену дію; поширити одне обмеження; відновити одну інтеграцію після збою. Додавайте до кожного етапу робочий процес співробітника й докази аудиту.
Перед міграцією зіставте старі ідентифікатори, значення статусів і неоднозначні обмеження. Колишнє значення «активний» не доводить актуальне підтвердження особи або відсутність самовиключення. Звіряйте записи з відповідальними джерелами, відокремлюйте неоднозначні справи для перевірки й фіксуйте порядок обробки незавершених транзакцій.
Задайте операційні показники з визначеними початковою та кінцевою подіями: вік невирішених справ перевірки, затримка від фіксації обмеження до застосування на кожній обов’язковій межі, розбіжності звіряння, затримка відкликання сесій і спроби недозволених переходів. Установлюйте пороги за затвердженими правилами й можливостями операційної команди, а не вигадуйте універсальні числа.
Приймайте архітектуру за репрезентативними перевірками збоїв і конкурентного доступу. Для кожної збережіть дозволені й заборонені дії, підсумкові записи, стан споживачів і журнал аудиту. Успішна демонстрація реєстрації не доводить, що обмеження витримає запізніле сповіщення або другий пристрій.
Загальну модель інтеграції розглянуто в статті «Як взаємодіють основні модулі платформи iGaming». Доповніть цю архітектуру облікового запису матеріалами «Проєктування надійного гаманця й реєстру транзакцій для iGaming» та «Побудова процесів KYC і перевірки гравців в iGaming».
Пов’язана архітектура й першоджерела
Роботу співробітників розбирає стаття «Архітектура бек-офісу iGaming: ролі, процеси й перевірюваність дій», а межі розгортання — «Модульна архітектура платформи iGaming: основні області й межі».
- OWASP: рекомендації щодо авторизації
- OWASP: рекомендації щодо керування сесіями
- Gambling Commission: умова LCCP 17.1.1 — перевірка особи клієнта
Сценарії приймання
- Запізніла перевірка після самовиключення: надішліть справу, активуйте застосовне самовиключення та доставте схвалення двічі. Справа може оновитися за своїми правилами, але самовиключення залишається, а відповідні ігрові дії заборонені на кожному обов’язковому каналі.
- Змінені дані особи: змініть суттєве ідентифікаційне поле під час очікування перевірки й доставте результат старої справи. Він не має підтверджувати нову версію даних; операційна команда бачить, чому потрібне повторне оцінювання або розгляд.
- Одночасне використання ліміту: надішліть два коректні запити, загальна сума яких перевищує залишок ліміту. Затверджені правила обліку дотримано без подвійного резервування, а повторні запити повертають початковий результат.
- Відкликання й дозволене відновлення: відкличте одну з кількох сесій і спробуйте захищені виклики з її попередніми обліковими даними. Доступ відповідає зафіксованій гарантії відкликання; дозволений шлях відновлення або повернення коштів працює без відновлення права на гру.
Керування обліковим записом гравця — те саме, що автентифікація?
Ні. Автентифікація встановлює, хто надсилає запит, і керує обліковими даними та сесіями. PAM керує життєвим циклом облікового запису й пов’язує факти, що визначають допустимість бізнес-дій. За перевірку особи, самовиключення, ліміти й фінансовий стан відповідають окремі компоненти. Коректному запиту потрібні допустима сесія й дозвіл на конкретну дію; ні успішний вхід, ні схвалена перевірка особи не дозволяють усі операції.
Чи потрібно виділяти PAM у мікросервіс?
Не обов’язково. Почніть із відповідальності за предметні області, вимог до узгодженості, можливостей команди й меж збоїв. Модуль усередині платформи може дотримуватися тих самих контрактів, що й окремий сервіс. Виділення корисне, коли незалежна відповідальність, розгортання або ізоляція виправдовують мережеві виклики й операційні витрати. До розподілу перевірок допустимості доведіть, як оброблятимуться обмеження, одночасні запити й недоступні залежності.
Чи може KYC-провайдер перевести обліковий запис в активний стан?
Провайдер може передати докази або результат справи через інтеграцію з перевіркою справжності. Платформа має зіставити результат із правильною справою та версією даних особи, а потім застосувати власні затверджені правила допустимості. Відповідь не має знімати інші обмеження, повторно відкривати закритий обліковий запис або схвалювати застарілі дані. Відсутні чи суперечливі докази потребують явного стану очікування або перевірки.
Що відбувається з виведенням коштів при обмеженні облікового запису?
Визначайте виведення, відшкодування та інші процедури повернення коштів окремо від нової гри, спираючись на застосовні обов’язки оператора й затверджені процедури. Уникайте загального правила стану облікового запису, що без обґрунтованої політики забороняє всі дії. Фіксуйте, чому потрібні відомості або перевірка, хто відповідає за справу та що може виконуватися. Правила мають схвалити відповідні юридичні й комплаєнс-фахівці; загальна технічна архітектура не визначає порядок для кожного ринку.
Підготуйте один реальний сценарій гравця, поточні стани облікового запису й перевірки особи, контракти провайдерів та випадки обмежень або відновлення, які складно пояснити. SPINDO.TECH допоможе визначити відповідальність, усунути прогалини контролю й сформувати етапи реалізації з перевірюваними критеріями приймання.
Інсайти
Проєктування iGaming-гаманця: як пояснити кожен баланс
Спроєктуйте гаманець, який пояснює депозити, резерви, ставки, виплати й коригування за збереженими записами. Розберіть збалансовані проведення, атомарні рішення про витрачання, захист від повторів і звірку з конкретними критеріями перевірки.
14 хв читання
Бек-офіс iGaming: права, погодження та докази для аудиту
Як зробити дії працівників перевірюваними: розмежувати доступ, організувати незалежне погодження, безпечно коригувати баланс і захистити історію операцій.
14 хв читання
Модульна архітектура iGaming: хто відповідає за правило, запис і відновлення?
Спроєктуйте корисні межі між обліковими записами, гаманцем, іграми, платежами та бонусами. Простежте ставку зі змішаним фінансуванням до пізнього скасування й перевірте контракти модулів.
14 хв читання