
- KYC
- player verification
- manual review
- identity
Процеси KYC в iGaming: від підтвердження особи до обґрунтованого дозволу
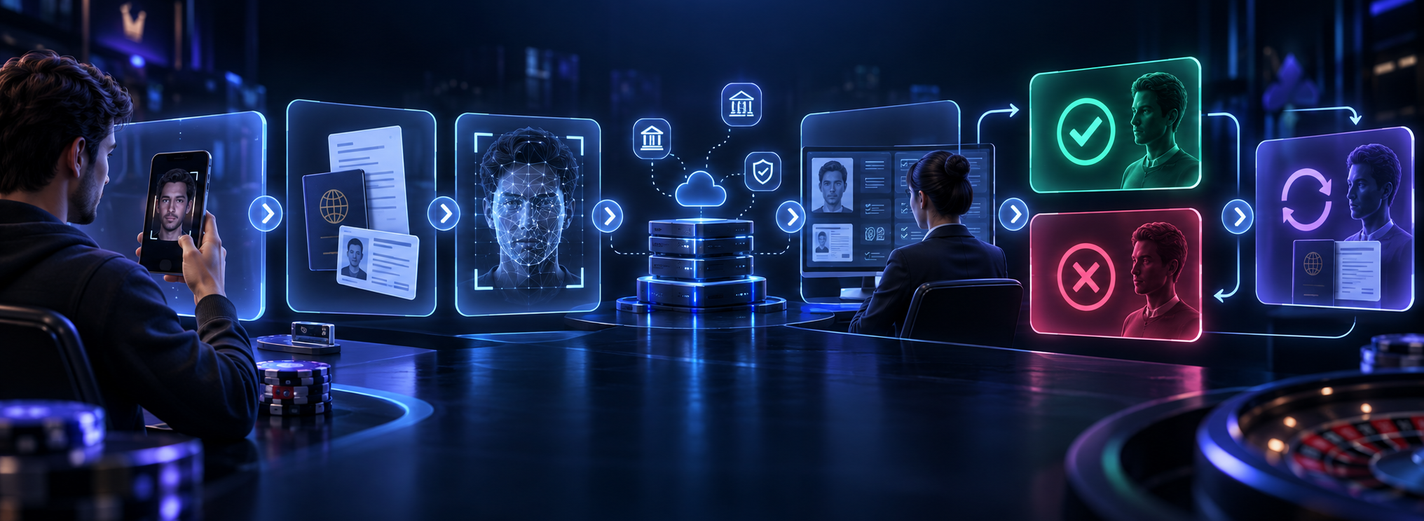
Проєктуйте верифікацію гравців з урахуванням пізніх результатів, зміни даних і ручного розгляду. Розділіть докази й дозволи, захистіть документи та перевірте незавершені сценарії.
Гравець надсилає документи для підтвердження особи. Поки провайдер перевіряє їх, гравець оновлює дані, а оператор обмежує акаунт. Потім надходить позитивне повідомлення за попередньою заявкою. Якщо воно змінює загальний прапорець «перевірений і активний», платформа може схвалити не ту версію даних і зняти обмеження, яким верифікація не має права керувати.
KYC — know your customer, «знай свого клієнта» — охоплює більше, ніж підтвердження особи. Ця стаття присвячена процесу верифікації гравця: збиранню відповідних доказів, інтерпретації результату провайдера, обробці винятків і зв’язку рішення в певній області з дозволеною дією. Вона призначена власникам продукту, архітекторам і командам верифікації. Назви станів і сценарій — приклади проєктування; реальні правила ринку затверджують оператор і профільні радники. Інтеграція платежів і KYC від SPINDO.TECH охоплює ширший обсяг замовлення.
Визначте дію, для якої потрібна перевірка
Перелічіть дії окремо: реєстрація, поповнення, гра, запит виведення, зміна даних особи, перегляд виписок і звернення до підтримки. Для кожної задайте потрібні докази, поточні обмеження, уповноваженого учасника та результат за незавершеної перевірки. Саме підтвердження особи не дає права грати, не знімає питання в межах протидії відмиванню грошей і не дозволяє платіж. Застосовуйте рішення в точці виконання дії; попереднє завантаження сторінки чи закешована позначка не дозволяє нового запиту. Визначте порядок між одночасним обмеженням і прийнятою дією.
Для відповідних дистанційних ліцензіатів у Великій Британії умова Gambling Commission 17.1.1 вимагає перевірки особи до допуску до гри. Вона також обмежує запити інформації під час виведення, яку можна було обґрунтовано запросити раніше, зберігаючи можливість отримати відомості, потрібні в цей момент за іншим юридичним зобов’язанням. Іншим ринкам потрібна окрема перевірка. Розмістіть затверджені перевірки на відповідних етапах; не перетворюйте «KYC в очікуванні» на непояснене універсальне блокування виведення.
До інтеграції погодьте доступ до провайдера, юридичну особу оператора, ринок, продукт перевірки й підтримувані докази. Результат тестового середовища не підтверджує права використовувати сервіс у промисловій експлуатації. Опублікуйте версію правил, що пов’язує вимоги до доказів із рішеннями й повідомленнями гравцю. Зміни даних особи та застосування дозволів належать до архітектури акаунта гравця, а не лише до екрана завантаження документів.
Розділіть справи, запити провайдерам і дозволи акаунта
Розділіть версію даних особи акаунта, справу верифікації, спробу перевірки у провайдера, посилання на докази й рішення оператора. Справа містить мету та знімок перевірюваних даних. Спроба містить акаунт провайдера, середовище, запитані перевірки, зовнішні ідентифікатори й результат. Рішення оператора фіксує, що встановлюють докази, для якої версії даних особи й мети, з версією правил та уповноваженим учасником.
Огляд підтвердження особи NIST розрізняє визначення заявленої особи, перевірку доказів і встановлення їхнього зв’язку із заявником. Він також відокремлює підтвердження особи від права на сервіс. Це корисні інженерні відмінності, а не опис грального законодавства чи підстава надати профілю провайдера непідтверджений рівень довіри.
Використовуйте явні стани справи: збирання доказів, надіслано, очікування провайдера, очікування інформації від гравця, ручний розгляд, схвалено, відхилено, скасовано або замінено новою справою. Технічному збою провайдера потрібна окрема причина; він не доводить шахрайства гравця. Успішна перевірка документа може залишати незавершеною іншу обов’язкову перевірку. Зберігайте фактичні результати замість зведення всього до одного кольору. Заборони на участь, ліміти й стан фінансової операції залишаються в окремих областях відповідальності.
Приймайте дані провайдера без передачі йому права керувати доступом
Пов’яжіть спробу у провайдера з внутрішньою справою, акаунтом оператора, надісланою версією даних особи й областю перевірки. Розділіть зіставлення промислового й тестового середовищ. Перевіряйте справжність повідомлень та їхню схему, маршрутизуйте лише відомі події. Як приклад конкретного постачальника документація менеджера вебхуків Sumsub описує перевірку HMAC за початковими байтами тіла й обмежені повтори доставки. Дотримуйтеся реального контракту провайдера; не розраховуйте на нескінченну доставку чи правильний підпис після повторної серіалізації JSON.
Надійно збережіть перевірене повідомлення у вхідному сховищі з обмеженим доступом до підтвердження успішного отримання. Обробіть його із захистом від дублів і контрольованим переходом справи. Якщо збереження не вдалося, не заявляйте про безпечне отримання; використовуйте описану провайдером обробку відмови й відновлення. Підтвердження означає отримання, а не завершення рішення оператора. Неправильний підпис або невідоме зіставлення акаунта ніколи не мають надавати дозволу.
Захистіться від справжніх, але застарілих доказів. Використовуйте підтримувані провайдером послідовність, версію або запит статусу, якщо вони є; час отримання сам по собі не визначає порядку подій у процесі. Збережіть початковий зміст і версію перетворення адаптера. Якщо контракт не дозволяє впорядкувати суперечливі результати, передайте їх на розбір або звірку замість вибору останнього отриманого повідомлення. Стаття про інтеграційний шар розкриває суміжний контекст адаптерів.
Простежте зміну даних особи й запізнілий результат
Розгляньмо умовний акаунт із версією даних особи 7. Справа A надсилає спробу 1 за цим знімком. Потім гравець виправляє ім’я, створюючи версію даних особи 8 і новий розгляд у відповідній області зі спробою 2. Набуває чинності незалежне захисне обмеження. Пізній позитивний результат спроби 1 — дійсний доказ за попередньою заявкою; він не схвалює версії 8 і не знімає захисного обмеження.
Запишіть пізній результат у початкову спробу й збережіть зв’язок зі справою. За затвердженими правилами визначте, чи можна використати незмінені докази; не застосовуйте мовчки старий результат до змінених атрибутів. Якщо спроба 2 повідомляє про нечитабельні докази, сформуйте конкретний запит заміни або направте справу на затверджену альтернативну перевірку. Не оголошуйте гравця нечесним і не створюйте нові спроби знову й знову заради іншої відповіді.
Підготовлений фахівець виконує затверджені перевірки поточних даних особи й фіксує докази та обґрунтування. Навіть коли розгляд схвалює версію 8, незалежне захисне обмеження зберігається. Новий запит початку гри все ще перевіряється з його урахуванням. Доступ до підтримки, виписок або дозволеного повернення коштів підпорядковується окремим правилам. За одночасних рішень двох працівників контроль версії справи має відхиляти застарілу зміну й вимагати нового розгляду, а не перезаписувати пізніше рішення.
Перевірте цю послідовність із повторною доставкою, зворотним порядком повідомлень і перезапуском між отриманням та застосуванням. Вивчіть історію справи, підсумкові дозволи й пояснення працівнику. Повідомлення провайдера про успіх не доводить такої поведінки.
Дайте фахівцю ручної перевірки підстави для рішення
Черга ручної перевірки має показувати причину передачі, вже виконані перевірки, актуальні докази й дозволені наступні дії. Розподіляйте справи за компетенцією, ринком і терміновістю, окремо вимірюйте очікування гравця та очікування фахівця. Зберігайте призначеного відповідального під час передачі між командами. Черга з одним статусом «очікування» ускладнює оцінку якості сервісу й відновлення.
Фахівцю потрібні обмежений доступ до доказів, посилання на правила, обґрунтоване рішення й запис дії. Якщо правила вимагають ще одного погодження, чернетка рішення не має відразу дозволяти контрольовану дію. Явно фіксуйте відступи від правил й застосовуйте ті самі ринкові обмеження, що в автоматичному процесі. Передбачте затверджений порядок обробки винятків для людей, не здатних пройти звичайну процедуру; допомога чи альтернативний метод не мають ставати недокументованим зниженням стандарту.
Поясніть гравцю, що виправити й як продовжити, через затверджене повідомлення без розкриття чутливих механізмів протидії шахрайству чи чужих даних. Визначте порядок спору й перегляду, не обіцяючи зворотності будь-якого негативного результату. Можливості бек-офісу охоплюють робоче місце; рішення й журнал аудиту все одно належать сервісу верифікації.
Захистіть докази й явно задайте повторну перевірку
Розділіть службові відомості про рішення, зображення документів та інші чутливі докази. Звичайній підтримці часто вистачає ідентифікаторів справ, зведень перевірок і обмежених посилань на докази. Перевіряйте право на доступ до документа під час його використання, фіксуйте звернення й захищайте експорт. Не розміщуйте документи особи в загальних журналах застосунку, подіях аналітики чи вкладеннях повідомлень без обмеження доступу.
Якщо застосовується GDPR ЄС, посібник Єврокомісії з принципів обробки пояснює обмеження цілей, мінімізацію та зберігання з урахуванням мети й юридичних зобов’язань. Відповідальні фахівці мають затвердити, що зберігають платформа й провайдер, на який строк і як виконуються видалення чи обов’язкове збереження. Вимога аудиту не виправдовує безстрокового зберігання кожного документа.
Задайте причини повторної перевірки: зміна атрибутів особи, застосовна подія за правилами документів, зміна рішення щодо ризику чи вимога підтримувати точність даних. Визначте, які минулі докази ще придатні та яким діям потрібне нове рішення. Не перетворюйте завершення строку одного документа на автоматичне видалення всієї історії даних особи. Також визначте вплив призупинення роботи чи заміни провайдера на відкриті справи, майбутні перевірки й доступ до потрібних записів.
Оберіть перший реліз, який перевірить складні сценарії
Випустіть повний затверджений процес: збирання доказів, відновлюване надсилання провайдеру, обробка повідомлення, рішення в певній області, застосування в акаунті й ручне вирішення винятку. Почніть із ринку та набору доказів, які провайдер і операційна команда справді підтримують. Використовуйте дозволені репрезентативні тестові дані й зазначте відмінності від промислового середовища. Імітація схвалення провайдера не доводить достатності реального охоплення.
Приймання має включати втрату відповіді після прийняття запиту провайдером. До нового надсилання знайдіть наявну спробу за підтримуваним ідентифікатором або через звірку; якщо це неможливо, збережіть невирішений стан і передайте питання відповідальному. Не плутайте «час очікування вичерпано» з «справу не створено». Відновіть повідомлення в черзі без повторного застосування рішення й доведіть, що застарілий результат не відкриває обмеженого акаунта.
Поряд із часом завершення вимірюйте тривалість невирішених справ, звірку відсутніх результатів, повторні запити доказів, трудовитрати ручного розгляду, перегляд рішень і незастосовані обмеження. Розділяйте показники за застосовними методами й аудиторіями без розкриття зайвих персональних даних. Швидше автоматичне схвалення не поліпшує процесу, якщо добросовісний заявник не може виправити проблему знімання або обмеження пропускаються.
Під час розгляду проєкту зберігайте видимими суміжні рішення. Платіжна оркестрація пояснює спроби платежу й грошові результати, яких схвалення особи не вирішує. Посібник із бонусного рушія розкриває перевірки права на нагороду, що також враховують поточні обмеження. Порівнюючи власну розробку й готову платформу, вивчіть експорт історії верифікації, доступ до провайдерів та відповідальність за справи до оцінки зміни постачальника як простої заміни API.
Перший розбір має дати затверджену карту правил для дій, модель справ і спроб, прогалини контрактів провайдерів, план доступу до доказів і відтворювані сценарії приймання. Назвіть невирішені питання права чи можливостей провайдера та їхніх відповідальних. Інженерна реалізація забезпечує застосування затверджених рішень; вона не замінює їх затвердження.
- Карта рішень: Для кожної дії гравця зафіксуйте потрібні докази, поточні обмеження, власника правил і результат за невизначеності.
- Справа й контракт провайдера: Задайте ідентифікатори справи, спроби й даних особи, обробку дублів, порядок результатів, відновлення статусу та зміст скасування.
- Розгляд і контроль даних: Продемонструйте обмежений доступ працівників, обґрунтовані рішення, відхилення застарілих змін, зберігання доказів і затверджений порядок обробки винятків.
- Підтвердження відновлення: Відтворіть зміну даних, пізні й суперечливі результати, тайм-аути провайдера та перезапуски; звірте історію й підтвердьте підсумкові дозволи акаунта.
Позитивний результат провайдера дозволяє гравцю грати?
Ні. Він підтверджує лише охоплені перевірки за надісланими даними особи й областю. До дозволу дії платформа застосовує відповідні правила оператора та поточні обмеження.
Чи кожне виведення має запускати новий запит документів?
Універсального правила для такої схеми немає. Застосовуйте затверджені вимоги ринку й певної справи в належний час. Новому запиту потрібні конкретна своєчасна причина й уповноважений відповідальний; поясніть її гравцю за застосовними правилами.
Чи можна ручною перевіркою обійти невдалу автоматичну?
Лише через затверджений метод та уповноважене рішення з доказами й обґрунтуванням. Технічний збій може виправдовувати заміну доказів або альтернативний шлях; він не виправдовує зняття інших обмежень чи повторного пошуку сприятливої відповіді провайдера.
Що відбувається за зміни даних верифікації?
Створіть нову версію даних особи й оцініть заторкнуті докази за затвердженими правилами. Збережіть зв’язок минулих спроб із перевіреною ними версією. Визначте, що можна використати повторно, що треба перевірити знову та які дії залишаються обмеженими до нового рішення.
Підготуйте затверджені вимоги ринку, знеособлену невирішену справу й контракт провайдера. SPINDO.TECH може допомогти визначити відповідальність за справу, дії працівників і підтвердження приймання першого етапу реалізації.
Інсайти
Платіжна оркестрація iGaming: безпечна маршрутизація та звірка результатів
Як обирати платіжні маршрути й розв’язувати невизначеність без подвійних списань. Розберіть втрачену відповідь на депозит, зарахування в гаманець, виведення коштів і звірку розрахунків.
14 хв читання
Замовна казино-платформа чи готове рішення: який контроль ви зможете забезпечити
Порівняйте готову казино-платформу, власне ядро та комбінований підхід за потрібними змінами, витратами за весь строк роботи, відповідальністю за експлуатацію й можливістю міграції.
14 хв читання
Як спроєктувати налаштовуваний бонусний рушій
Практичний посібник із бонусних правил в iGaming: умови участі, бюджет кампанії, життєвий цикл, розрахунок відіграшу, звірка з гаманцем і безпечна зміна налаштувань. Із прикладами розрахунків та перевірками перед запуском.
14 хв читання